
Informationssicherheit
ISO 27001: Risikobeurteilung und Risikobehandlung
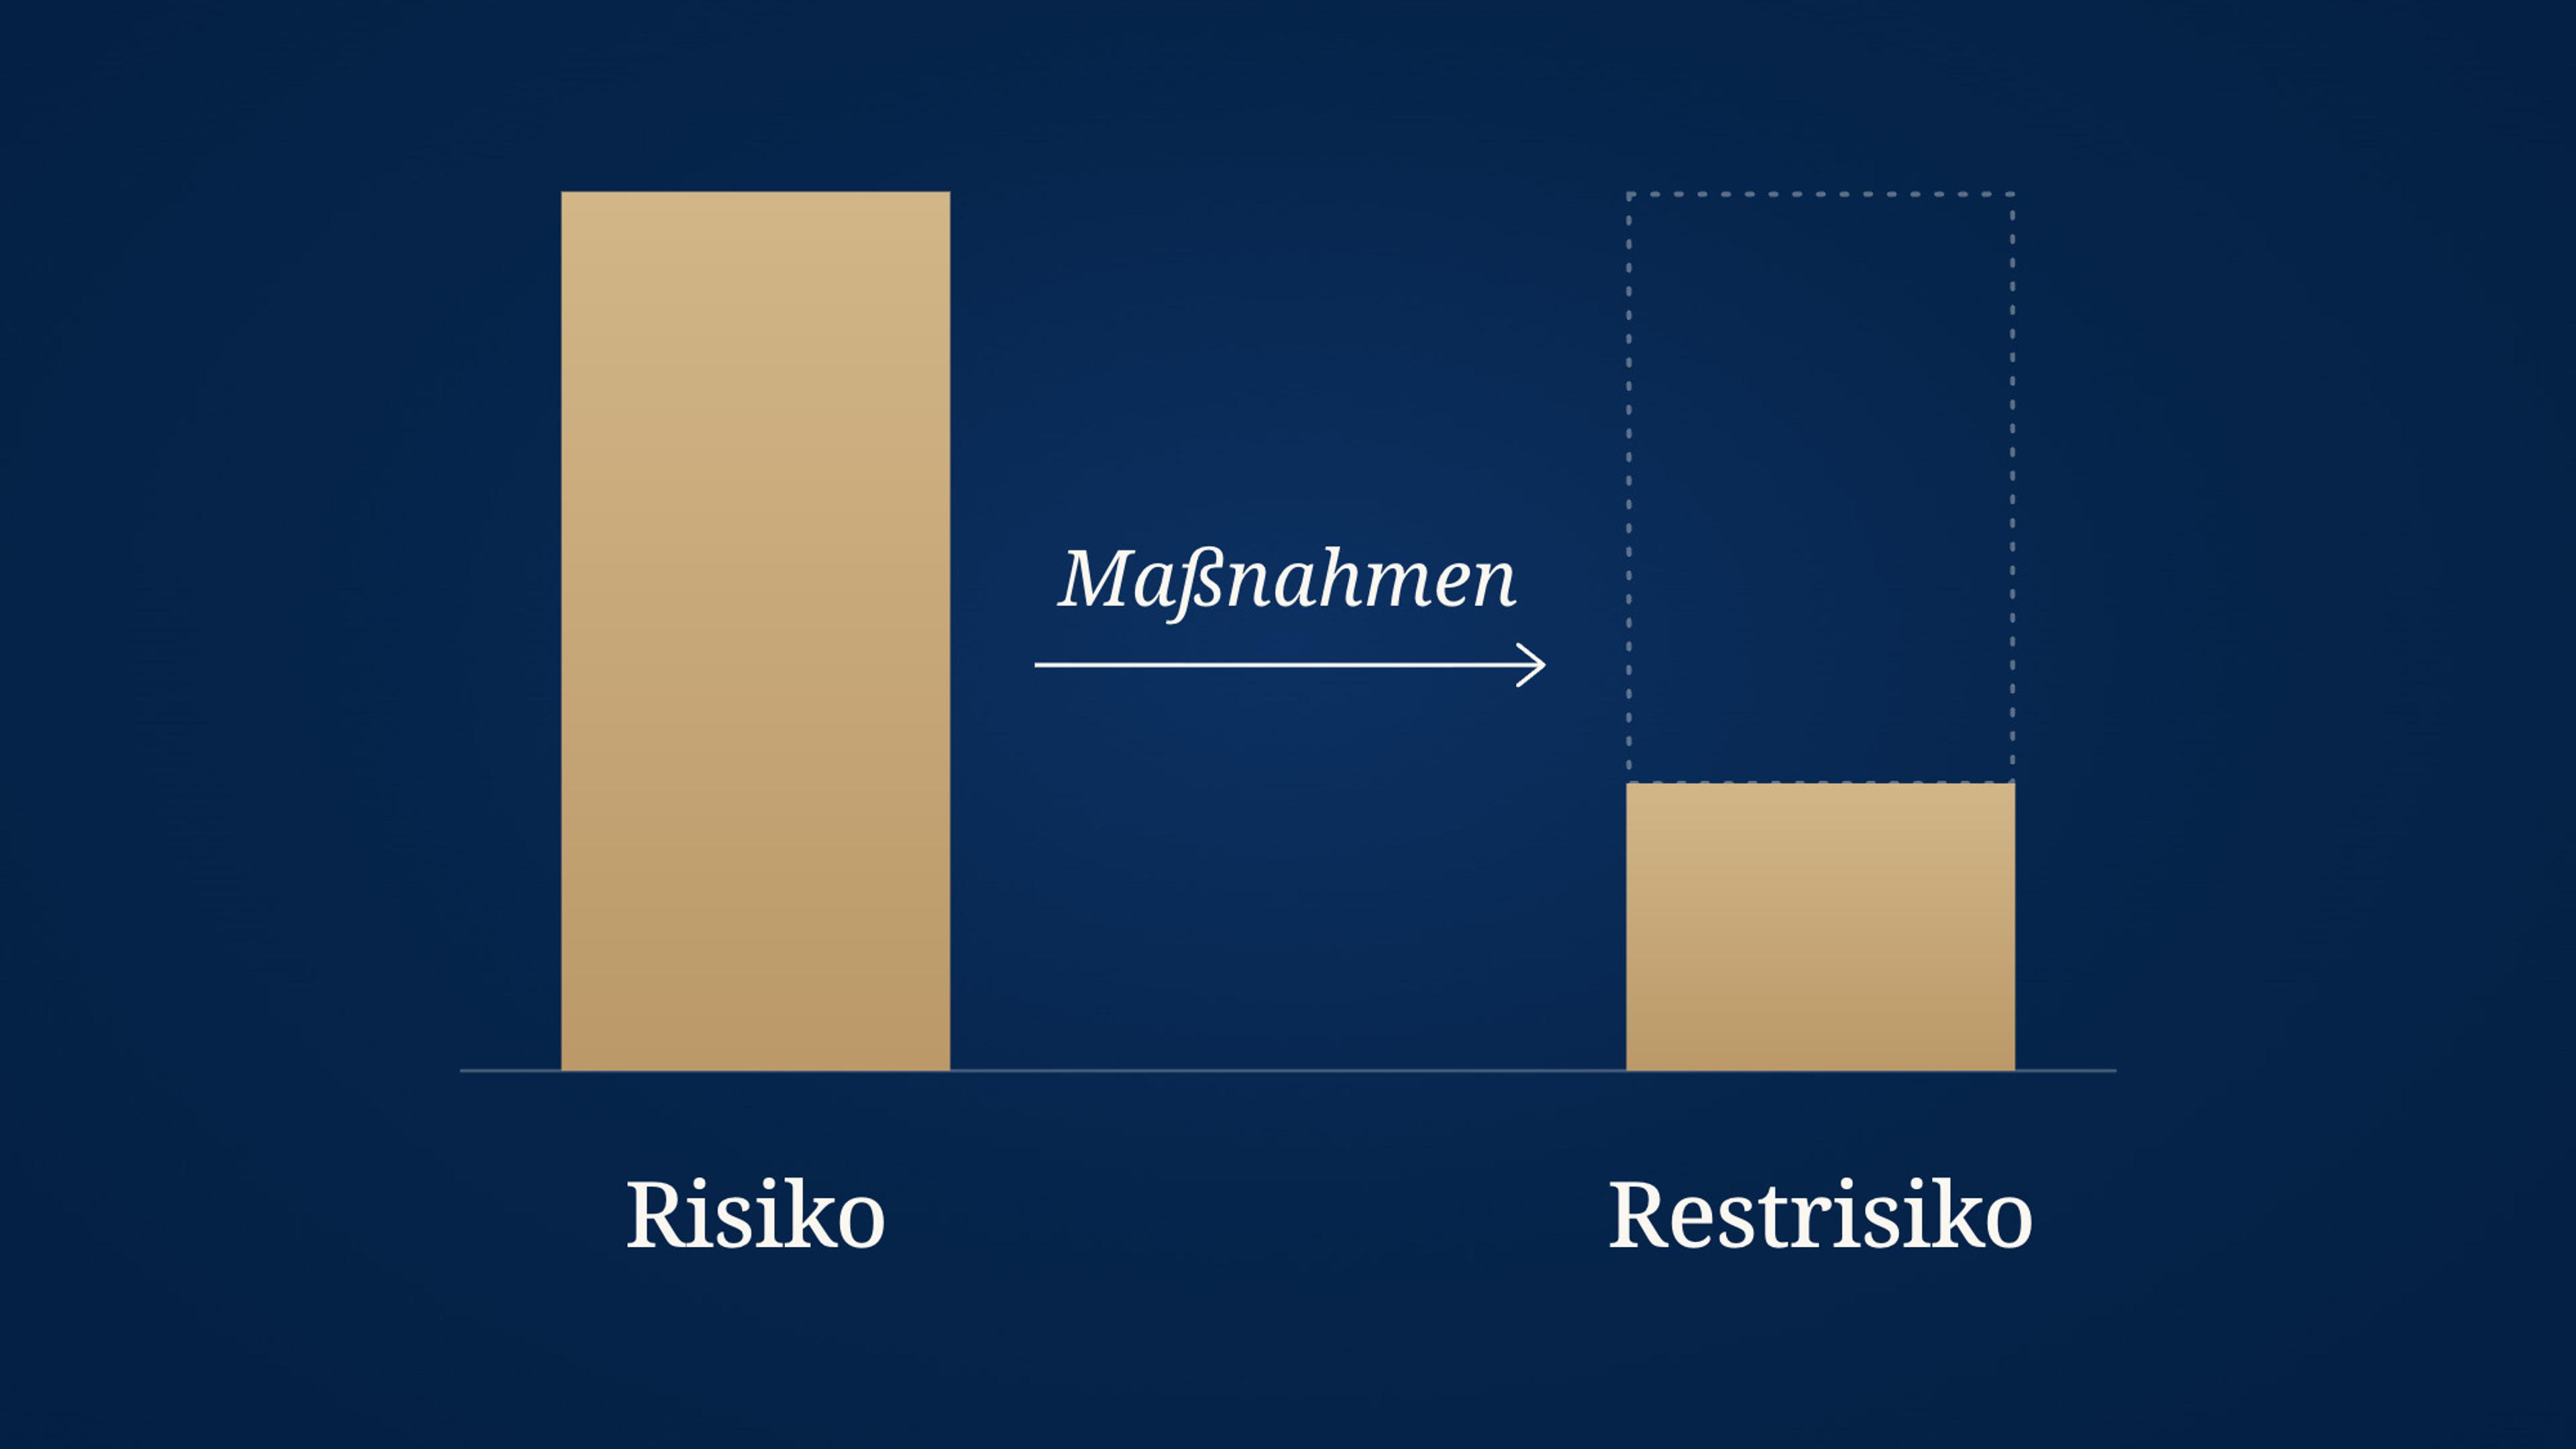
Informationssicherheitsrisiken bewerten und behandeln: Ein konkreter Fall zeigt Zuständigkeit, Maßnahmen, Wirksamkeitsprüfung und Restrisiko.
3 Min. Lesezeit

Grundlagen zu Informationssicherheitsmanagement, Risikobeurteilung und Zertifizierung nach ISO 27001.
Informationssicherheit
Informationssicherheitsrisiken bewerten und behandeln: Ein konkreter Fall zeigt Zuständigkeit, Maßnahmen, Wirksamkeitsprüfung und Restrisiko.
3 Min. Lesezeit
Informationssicherheit
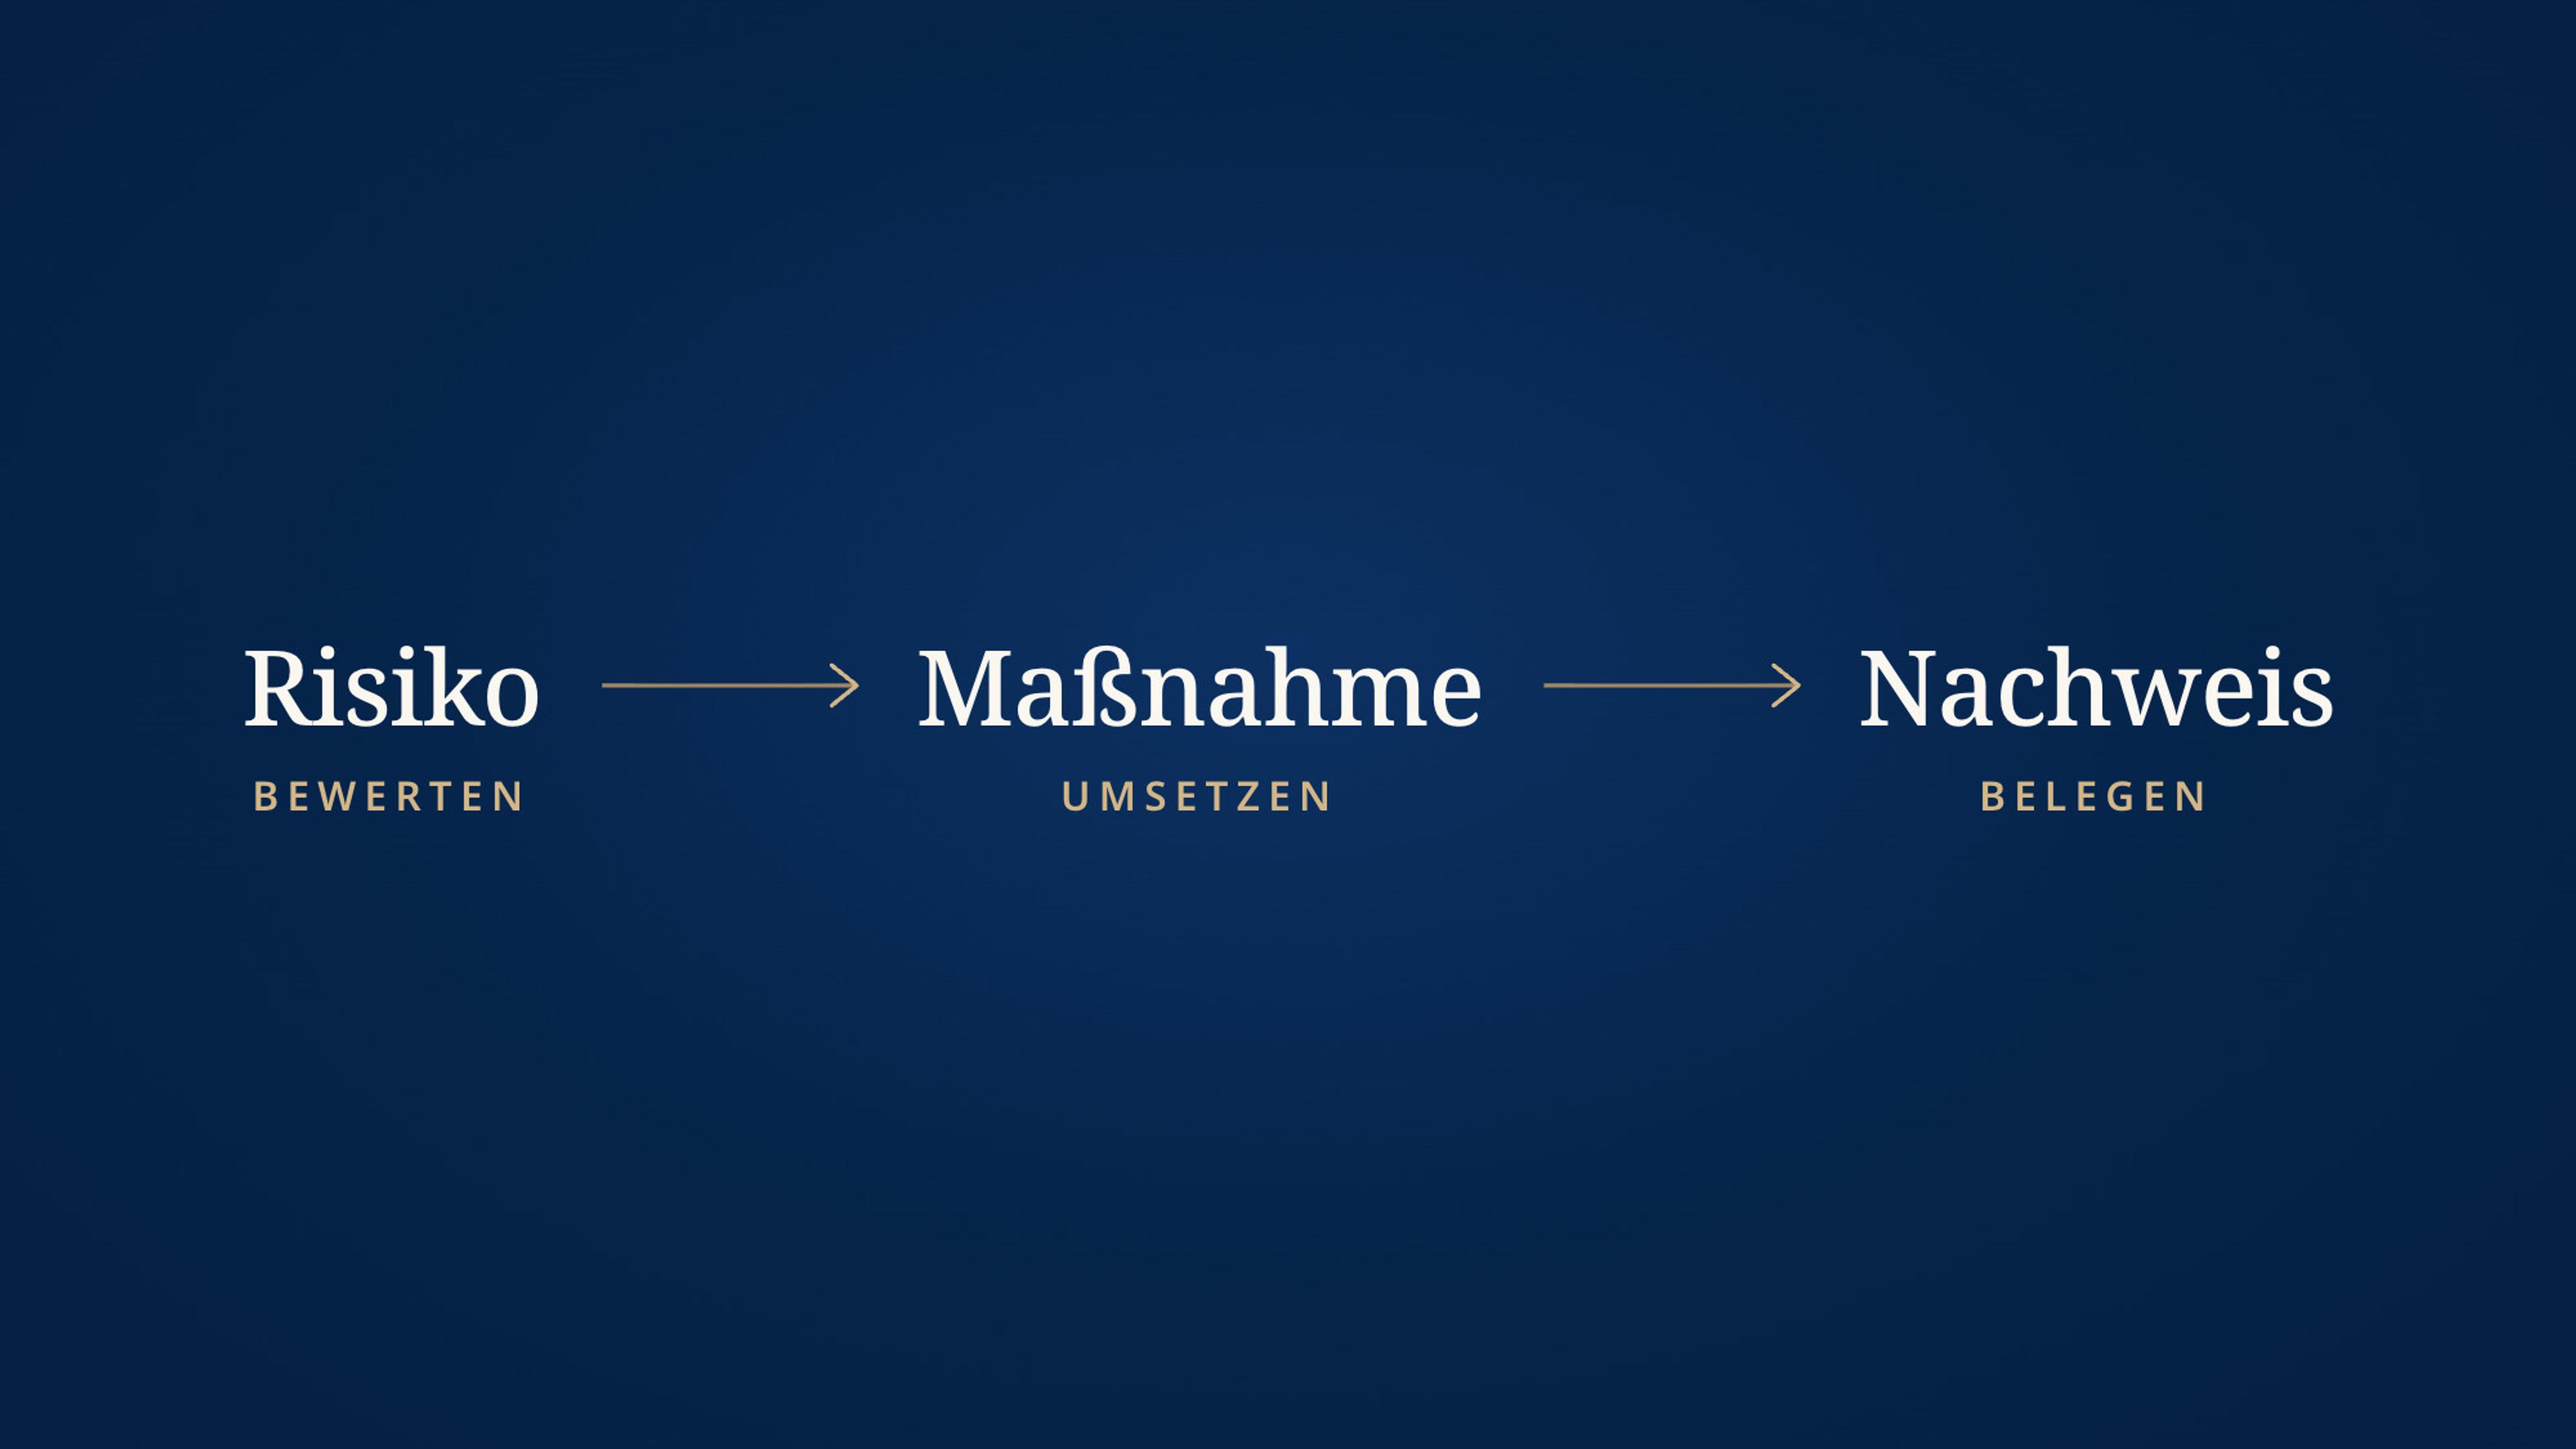
ISO 27001 im Audit belegen: Risiken, notwendige Maßnahmen und ihre tatsächliche Umsetzung mit vorhandenen IT- und Organisationsnachweisen verbinden.
3 Min. Lesezeit
Beantworten Sie vier kurze Fragen zu Ihrem Vorhaben. Sie erhalten innerhalb von 24 Stunden eine Rückmeldung und danach ein verbindliches Angebot für Ihre Zertifizierung.
Jetzt Angebot anfordernIfQA Institut für Qualität und Audit GmbH
Baarerstrasse 135
6300 Zug
Anfragen beantworten wir werktags in der Regel innerhalb von 24 Stunden.