Das Wichtigste auf einen Blick
- Bewerten Sie Risiken für Vertraulichkeit, Integrität und Verfügbarkeit nach nachvollziehbaren eigenen Kriterien.
- Ordnen Sie Risiken, Behandlungsentscheidungen und erforderliche Freigaben klar zu.
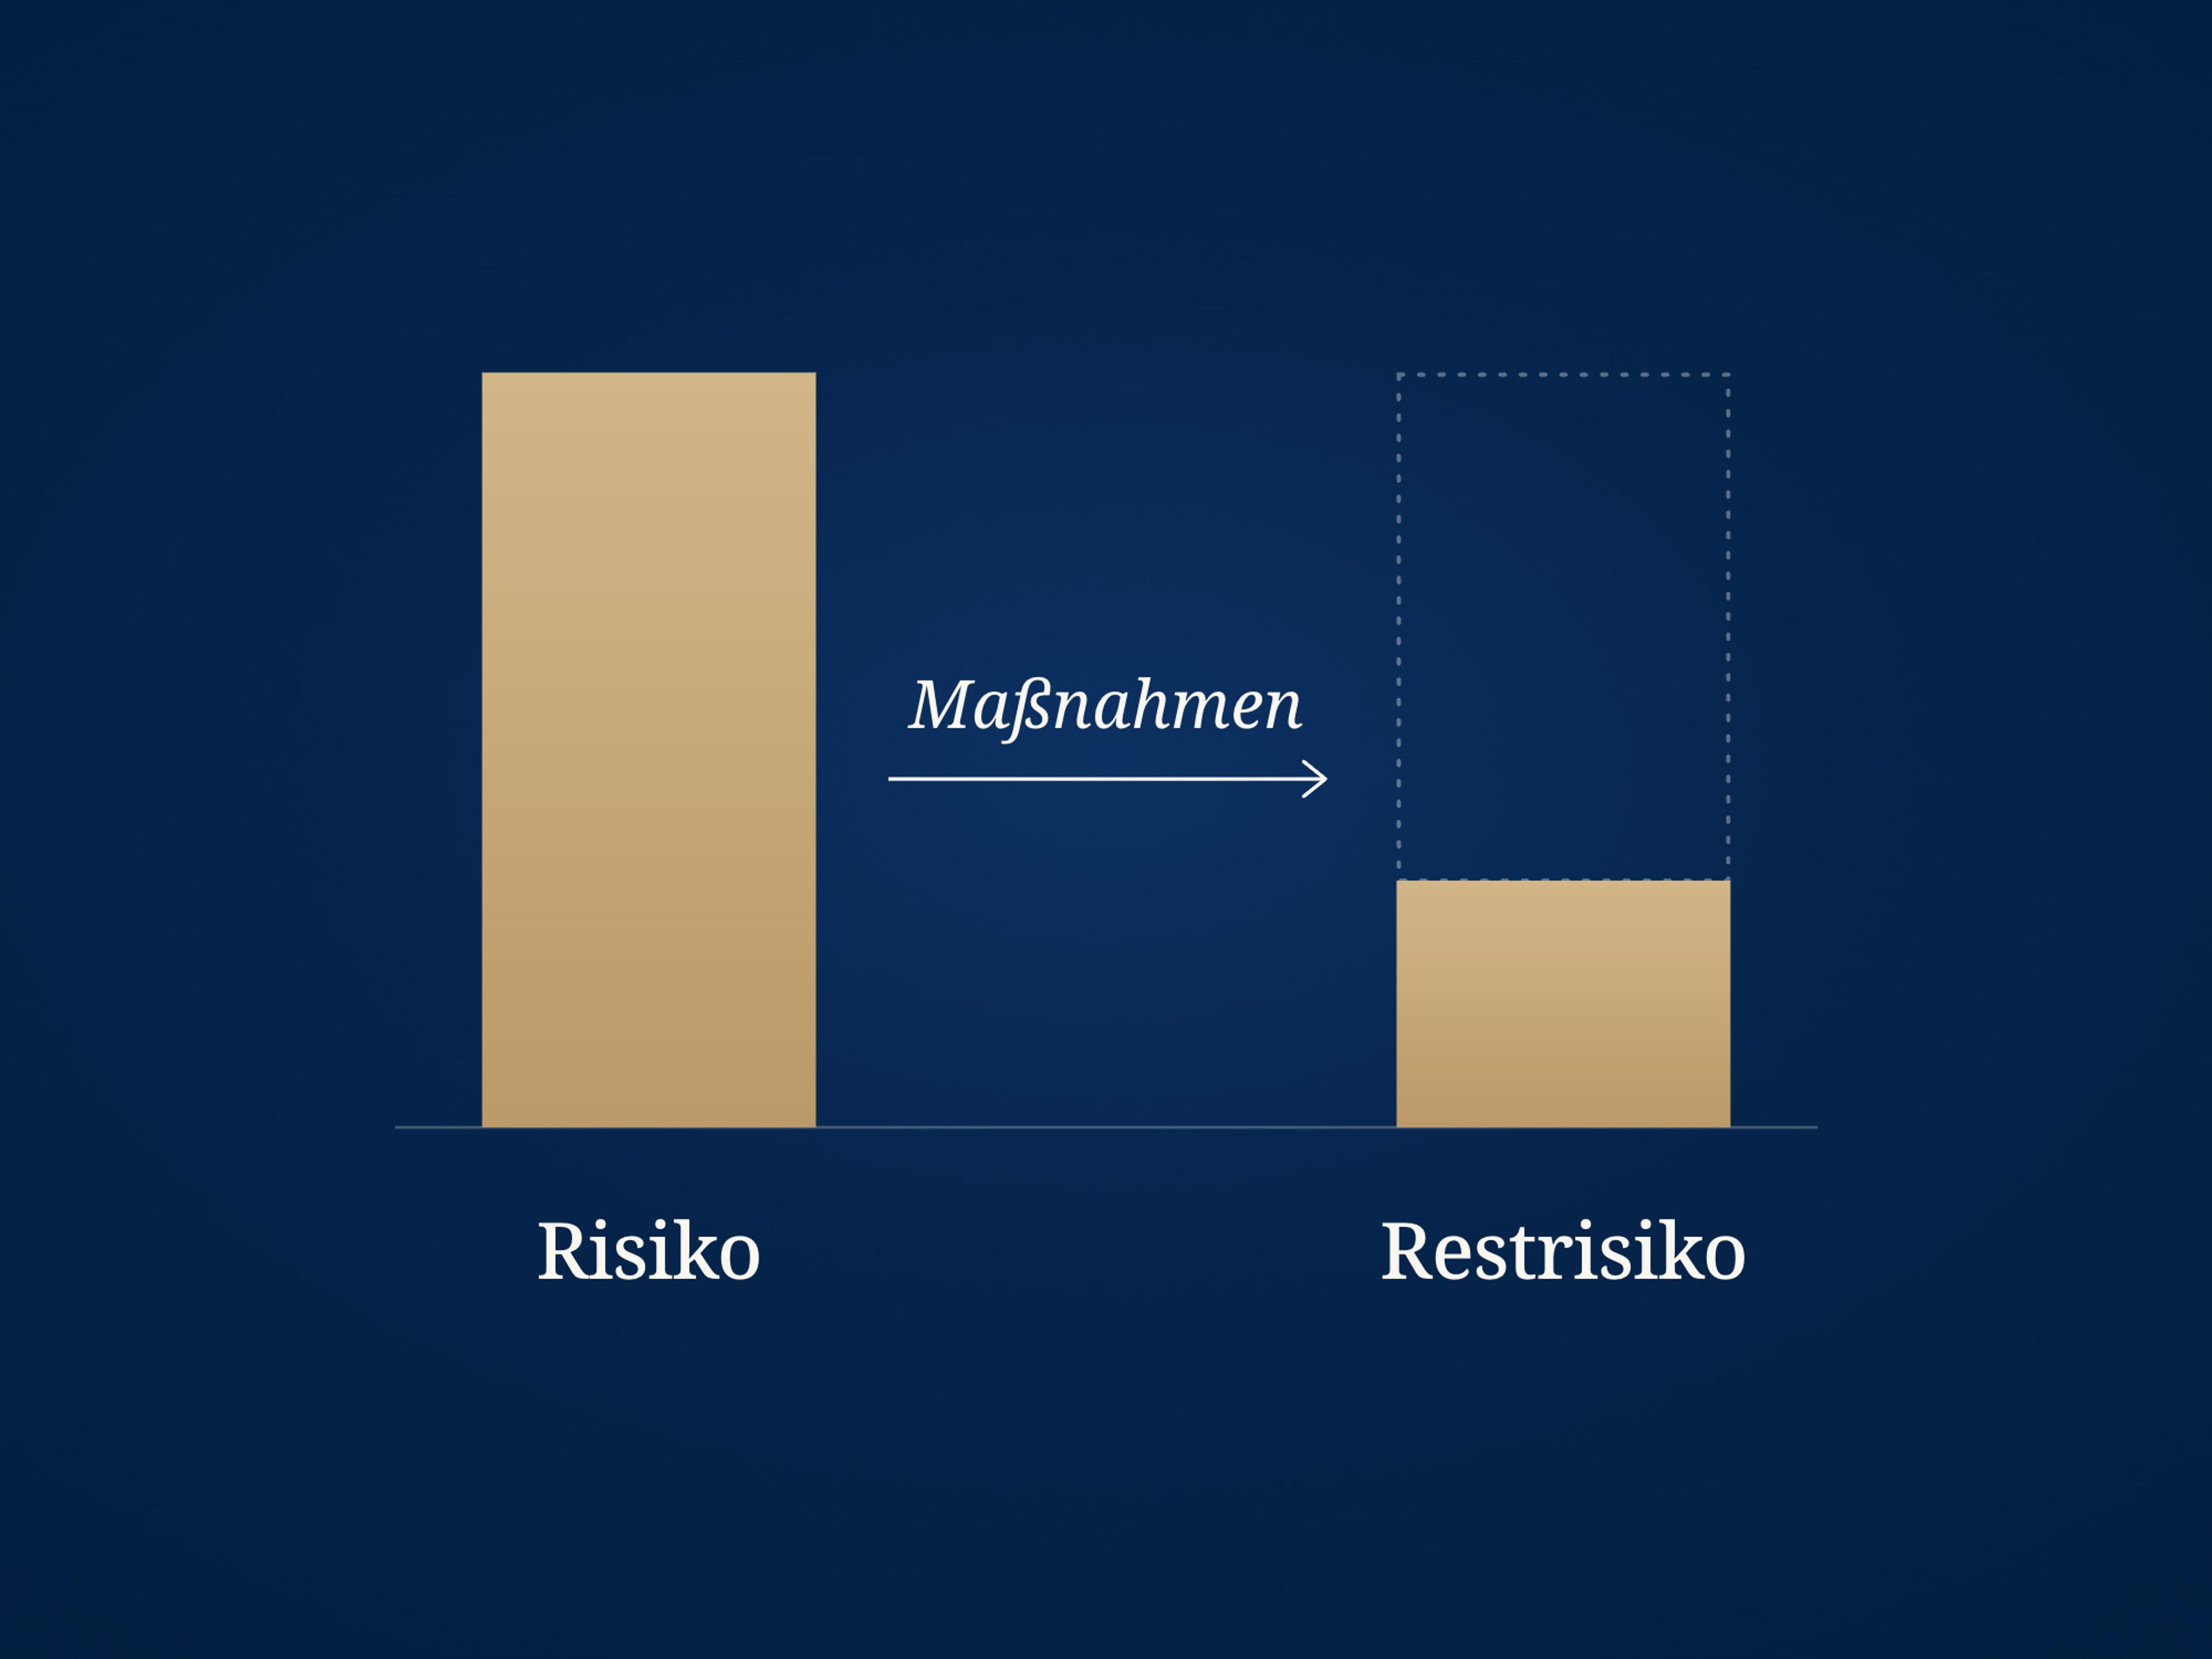
- Ein umgesetztes technisches Mittel zeigt noch nicht automatisch die Wirkung oder ein akzeptables Restrisiko.
Inhaltsverzeichnis
- Wie bewerten und behandeln Sie Risiken nach ISO 27001?
- Auftragsdaten gesichert: Lässt sich der Betrieb wiederherstellen?
- Welche Rolle spielt der Risikoowner?
- Akzeptanz oder Behandlung: Wie wird die Entscheidung getroffen?
- Warum reichen technische Maßnahmen allein nicht aus?
- Wie wird die Wirksamkeit der Maßnahmen nachgewiesen?
- Fiktiver Risikofall: Ausfall zentraler Auftragsdaten
- Quellen und weiterführende Informationen
- Ihre nächsten Schritte
- Häufige Fragen
Wie bewerten und behandeln Sie Risiken nach ISO 27001?
Identifizieren und bewerten Sie Risiken für Vertraulichkeit, Integrität und Verfügbarkeit nach festgelegten Kriterien. Entscheiden Sie über geeignete Behandlung, ordnen Sie Verantwortung zu und bewerten Sie Wirkung sowie Restrisiko. Diese risikobezogene Steuerung gehört zum Informationssicherheitsmanagement nach ISO/IEC 27001. Die konkrete Bewertungsmethode muss zum Unternehmen passen.
Auftragsdaten gesichert: Lässt sich der Betrieb wiederherstellen?
Fiktives Beispiel: Ein Dienstleister benötigt seine Auftragsdaten für die Einsatzplanung. Er bewertet den möglichen Ausfall und entscheidet über geeignete Schutz- und Wiederherstellungsmaßnahmen. Dabei werden Zuständigkeit, erforderliche Mittel und ein geeigneter Wirksamkeitsnachweis festgelegt. Eine allgemein vorgegebene Sicherungsfrist lässt sich aus diesem Beispiel nicht ableiten.
Der Nachweis einer vorhandenen Datensicherung beantwortet noch nicht, ob die benötigten Daten und Abläufe wiederhergestellt werden können. Ein geeigneter Test liefert dafür weitere Erkenntnisse. Der Risikoowner bewertet anschließend das verbleibende Risiko nach den eigenen Kriterien; notwendige Verbesserungen werden verfolgt.
Die Entscheidungen müssen zu den übrigen ISO-27001-Auditnachweisen passen. Welche Aussage die einzelnen Belege tragen, vertieft der Ratgeber Auditnachweise und Stichproben.
Welche Rolle spielt der Risikoowner?
Jedes identifizierte Risiko muss einer Person oder Funktion zugewiesen sein, die als Risikoowner bezeichnet wird. Diese Person trägt die Verantwortung dafür, dass das Risiko bewertet, eine Behandlungsentscheidung getroffen und die gewählte Maßnahme umgesetzt wird. Ohne klare Zuweisung bleibt die Risikobehandlung organisatorisch unverbindlich, selbst wenn die Dokumentation formal vollständig aussieht.
Der Risikoowner braucht die festgelegten Befugnisse für die Risikobehandlung und muss erforderliche Ressourcenfreigaben selbst erteilen oder bei der zuständigen Stelle veranlassen können. In der Praxis ist das häufig eine Führungskraft oder ein Prozessverantwortlicher, nicht zwingend die IT-Abteilung. Gerade bei organisatorischen Risiken, etwa unzureichenden Zugriffsregelungen oder fehlenden Schulungskonzepten, liegt die Verantwortung oft außerhalb der Technik.
Akzeptanz oder Behandlung: Wie wird die Entscheidung getroffen?
Nach der Bewertung entscheidet die Organisation für jedes Risiko, ob sie es behandelt, akzeptiert, überträgt oder vermeidet. Diese Entscheidung muss begründet und dokumentiert sein. Risikoakzeptanz ist kein Freifahrtschein: Sie setzt voraus, dass das Risiko bewusst und auf Basis der festgelegten Risikoakzeptanzkriterien angenommen wird, nicht aus Bequemlichkeit oder mangels Kenntnis.
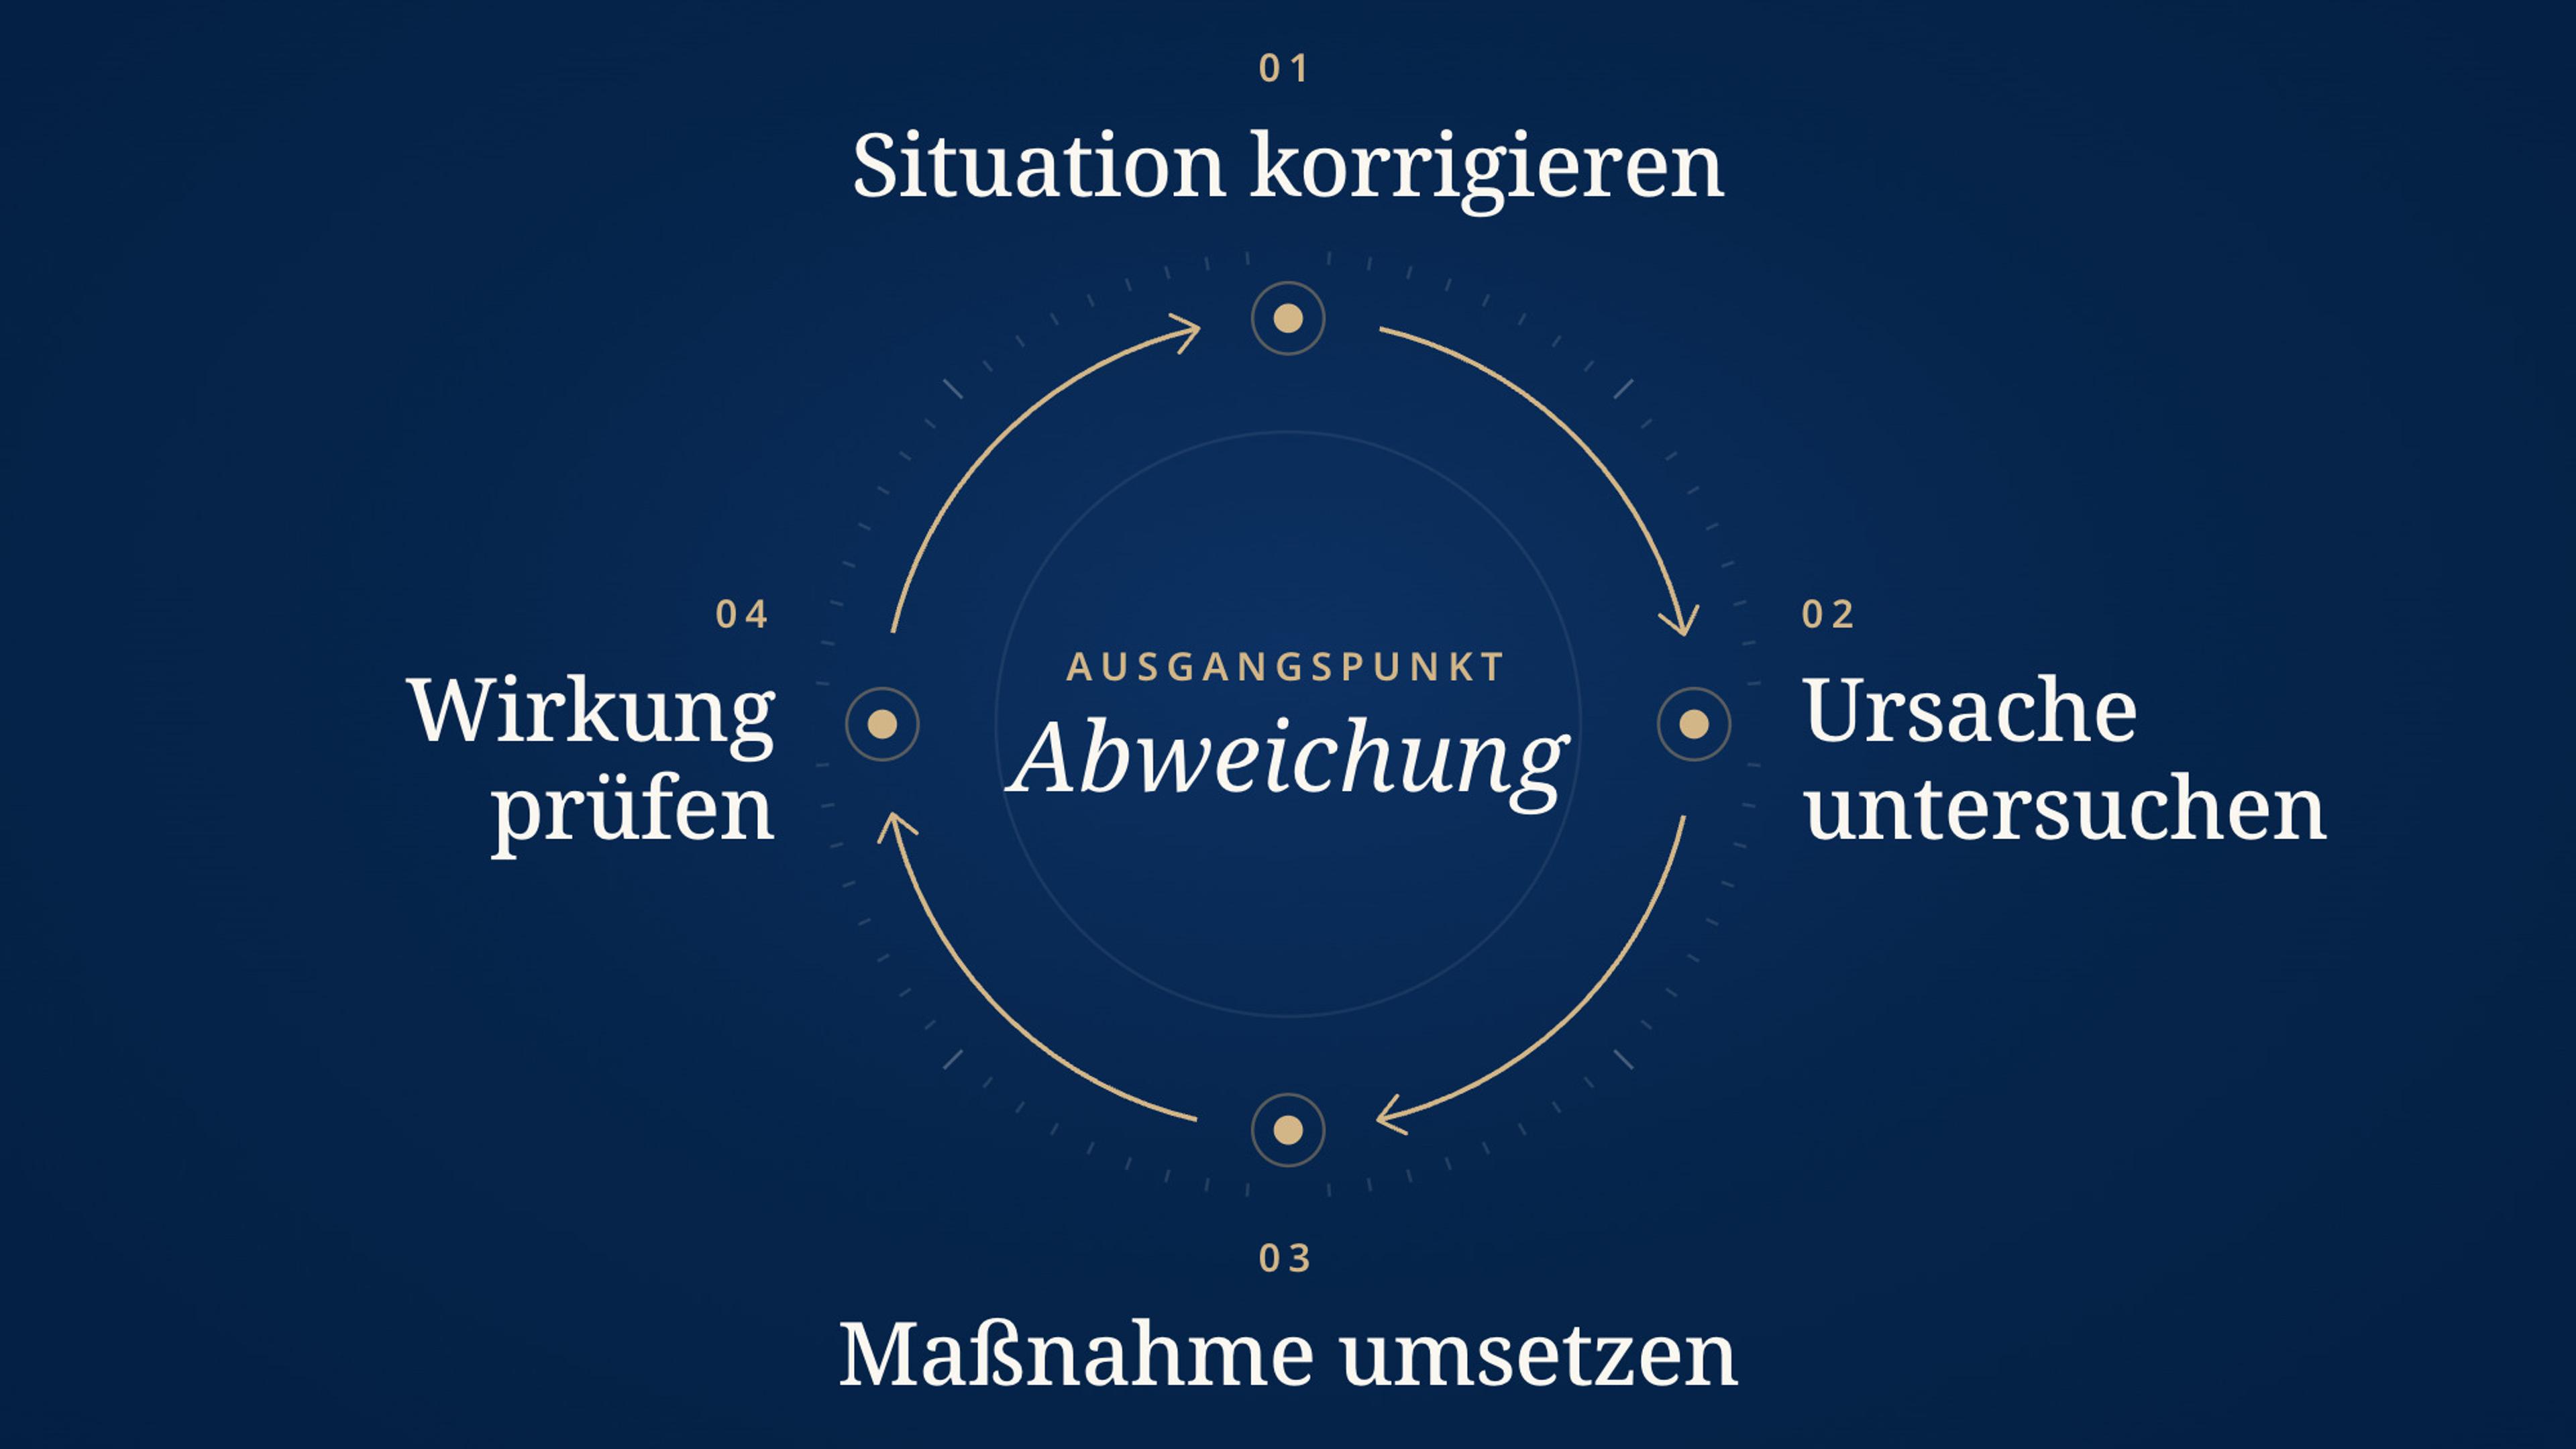
Für Risiken, die behandelt werden, legt die Organisation einen Risikobehandlungsplan fest. Dieser benennt die gewählten Maßnahmen, die verantwortliche Person, den geplanten Umsetzungszeitpunkt und die erwartete Wirkung auf das Restrisiko. Der Plan ist kein einmaliges Dokument, sondern wird fortgeschrieben und bildet die Grundlage für die Wirksamkeitsprüfung. Welche Nachweise dafür im Audit erwartet werden, beschreibt der Artikel ISO 27001: Voraussetzungen und Nachweise im Audit.
Warum reichen technische Maßnahmen allein nicht aus?
Ein verbreiteter Irrtum besteht darin, Informationssicherheit primär als technische Aufgabe zu verstehen. Firewalls, Verschlüsselung und Zugriffskontrollen sind wichtige Kontrollen, decken aber nur einen Teil der Risikolandschaft ab. Risiken durch menschliches Fehlverhalten, unklare Prozesse, fehlende Zuständigkeiten oder mangelndes Sicherheitsbewusstsein lassen sich durch Technik allein nicht wirksam begrenzen.
ISO 27001 verlangt deshalb ausdrücklich, dass Maßnahmen aus einem breiten Spektrum gewählt werden, das technische und organisatorische Kontrollen gleichwertig einschließt. Dazu gehören Schulungen und Sensibilisierungsmaßnahmen, klare Richtlinien für den Umgang mit Informationen, geregelte Prozesse für Vorfallmeldungen sowie vertragliche Anforderungen an Lieferanten und Dienstleister. Im Audit wird geprüft, ob diese Maßnahmen tatsächlich gelebt werden, nicht nur ob sie dokumentiert sind. Ein fiktives Beispiel: Ein Unternehmen mit vollständiger technischer Infrastruktur, aber ohne Schulungsnachweis für neue Mitarbeitende, weist eine dokumentierbare Lücke in der Risikobehandlung auf.
Wie wird die Wirksamkeit der Maßnahmen nachgewiesen?
Die Wirksamkeitsprüfung schließt den Kreislauf der Risikobehandlung. Umgesetzte Maßnahmen müssen daraufhin überprüft werden, ob sie das angestrebte Schutzziel tatsächlich erreichen. Das kann durch interne Audits, Kennzahlen, Penetrationstests, Vorfallauswertungen oder Managementbewertungen geschehen. Entscheidend ist, dass die Methode zur Art der Maßnahme passt und die Ergebnisse dokumentiert werden.
Stellt die Wirksamkeitsprüfung fest, dass eine Maßnahme ihr Ziel nicht erreicht, muss die Organisation reagieren: durch Anpassung der Maßnahme, Ergänzung weiterer Kontrollen oder Neubewertung des Risikos. Dieser Korrekturprozess ist selbst ein Prüfgegenstand im Audit bei IfQA. Organisationen, die Wirksamkeitslücken erkennen und strukturiert beheben, zeigen damit genau das Verhalten, das ein funktionierendes Managementsystem auszeichnet.
Fiktiver Risikofall: Ausfall zentraler Auftragsdaten
| Bearbeitung | Festlegung im Beispiel | Offene Entscheidung / Nachweis |
|---|---|---|
| Auswirkung | Einsatzplanung kann beeinträchtigt werden | Relevanz für den eigenen Betrieb bewerten |
| Bewertung | Konsistente eigene Kriterien anwenden | Einstufung und Begründung dokumentieren |
| Behandlung | Geeignete Schutz- und Wiederherstellungsmaßnahmen bestimmen | Verantwortlichkeit und Ressourcen klären |
| Wirksamkeit | Geeigneten Wiederherstellungstest durchführen | Ergebnis und erkannte Lücken festhalten |
| Restrisiko | Verbleibende Folgen und Wahrscheinlichkeit bewerten | Erforderliche Akzeptanz durch Risikoowner nachweisen |
Seitlich wischen für alle Spalten
Quellen und weiterführende Informationen
Ihre nächsten Schritte
- Wählen Sie Informationen und Prozesse aus dem festgelegten ISMS-Umfang und beschreiben Sie die möglichen Folgen.
- Bewerten Sie die Risiken nach dokumentierten Kriterien und ordnen Sie die Verantwortung zu.
- Legen Sie Behandlung, Umsetzung und erforderliche Ressourcenfreigaben fest.
- Prüfen Sie die Wirkung und lassen Sie verbleibende Risiken nach den festgelegten Kriterien bewerten und akzeptieren.
Häufige Fragen
ISO 27001 schreibt kein bestimmtes Format vor. Entscheidend ist, dass die Dokumentation nachvollziehbar zeigt, welche Risiken identifiziert wurden, wie sie bewertet wurden und welche Entscheidungen getroffen wurden. Tabellenformate, spezialisierte Software oder strukturierte Dokumente sind gleichermaßen geeignet, solange die Methodik konsistent angewendet wird.
Die Norm verlangt, dass die Risikobeurteilung in geplanten Abständen und bei wesentlichen Änderungen durchgeführt wird. Was als wesentliche Änderung gilt, legt die Organisation selbst fest, etwa neue Systeme, veränderte Prozesse oder neue Bedrohungslagen. Eine einmalige Beurteilung bei Einführung des Systems reicht nicht aus.
Ja, wenn das Risiko innerhalb der festgelegten Akzeptanzkriterien liegt und die Entscheidung dokumentiert und genehmigt ist. Allerdings sollte auch ein akzeptiertes Risiko in regelmäßigen Abständen neu bewertet werden, da sich Bedrohungslagen und Geschäftskontexte verändern können. Dauerhaft unkritisch geprüfte Risiken sind im Audit ein Hinweis auf fehlende Überprüfungsroutinen.
Geschrieben von
Noah Wetjen
Geschäftsführer, IfQA
Noah Wetjen ist Geschäftsführer der IfQA Institut für Qualität und Audit GmbH. In den IfQA-Ratgebern erläutert er Grundlagen und Abläufe von Managementsystem-Zertifizierungen.