Das Wichtigste auf einen Blick
- Verbinden Sie Geltungsbereich, Risiken, Maßnahmenauswahl und tatsächliche Umsetzung.
- Das Statement of Applicability erklärt die notwendigen Maßnahmen und deren Einordnung; es ersetzt keinen Umsetzungsnachweis.
- Vorhandene IT- und Organisationsaufzeichnungen können beitragen, müssen aber geeignet und dem jeweiligen Vorgang zuordenbar sein.
Inhaltsverzeichnis
- Welche Nachweise braucht ein ISO-27001-Audit?
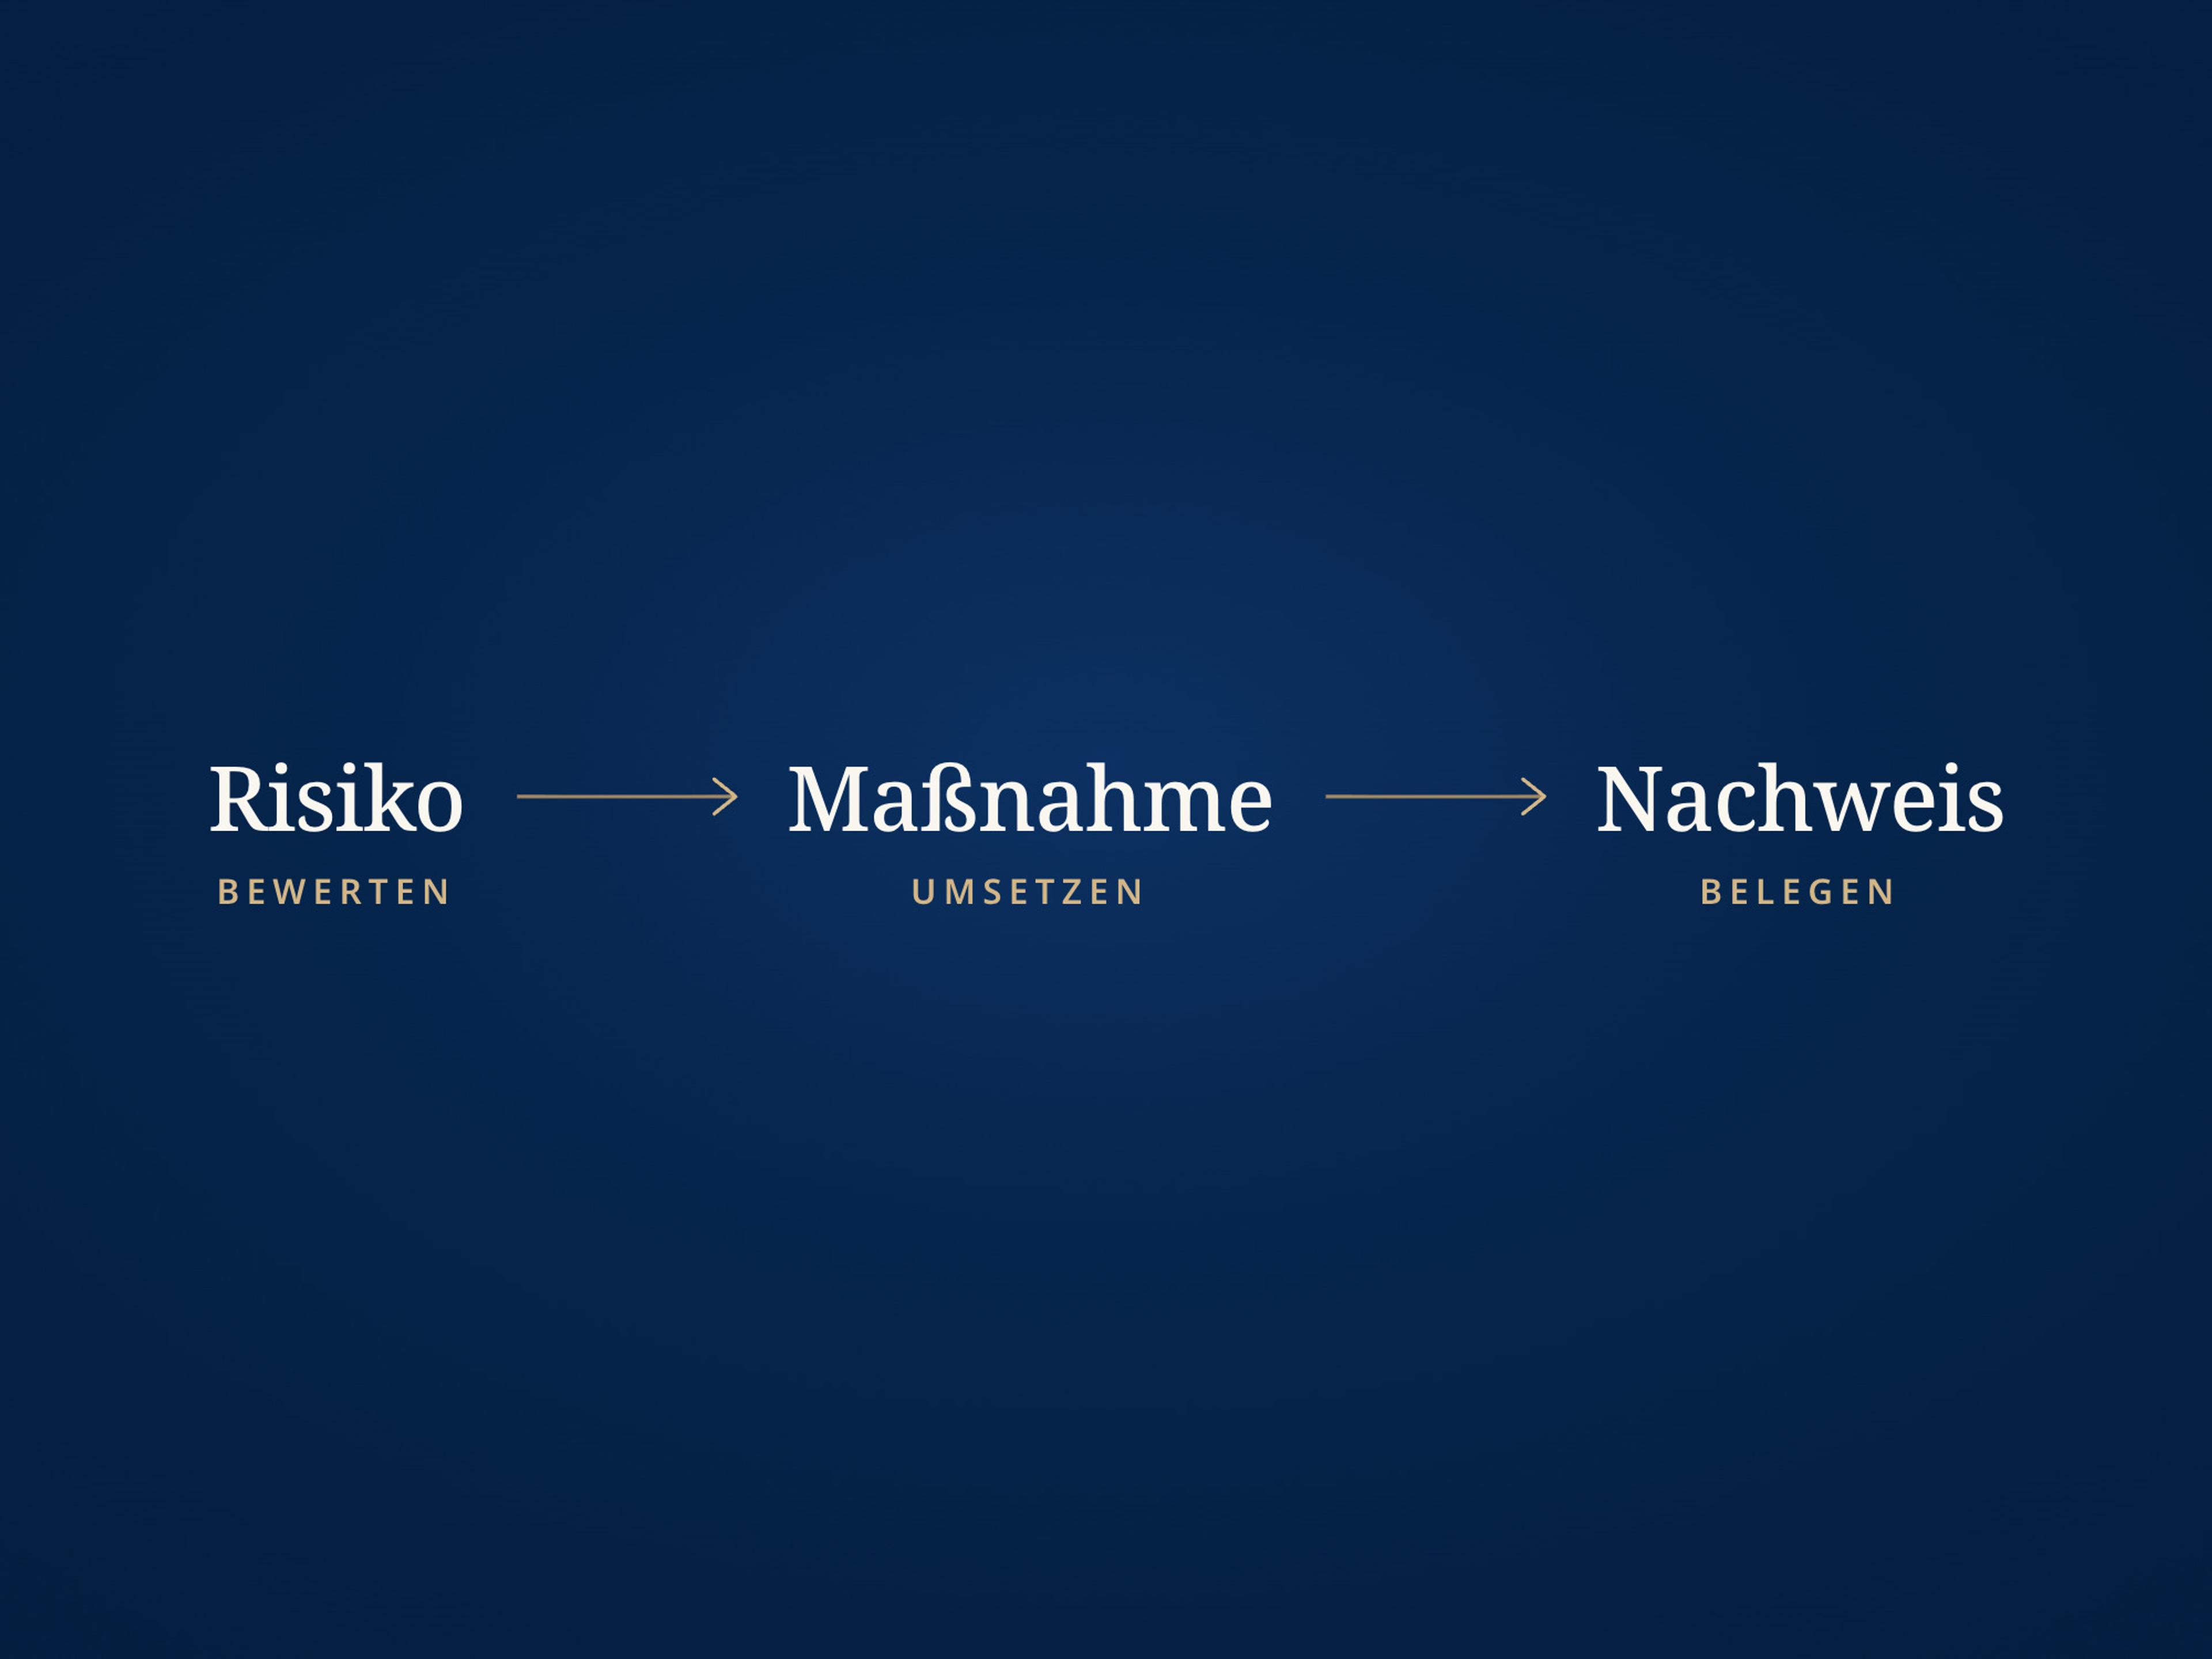
- Ein Austritt: Risiko, Maßnahme und Nachweis zusammenbringen
- Geltungsbereich: Warum der Scope die Grundlage bildet
- Risikobeurteilung und Risikobehandlung als Auditkern
- Statement of Applicability: Auswahl und Ausschluss von Maßnahmen
- Welche weiteren Nachweise das Audit erfordert
- Fiktiver Austrittsfall: Was die Nachweise jeweils erklären
- Quellen und weiterführende Informationen
- Ihre nächsten Schritte
- Häufige Fragen
Welche Nachweise braucht ein ISO-27001-Audit?
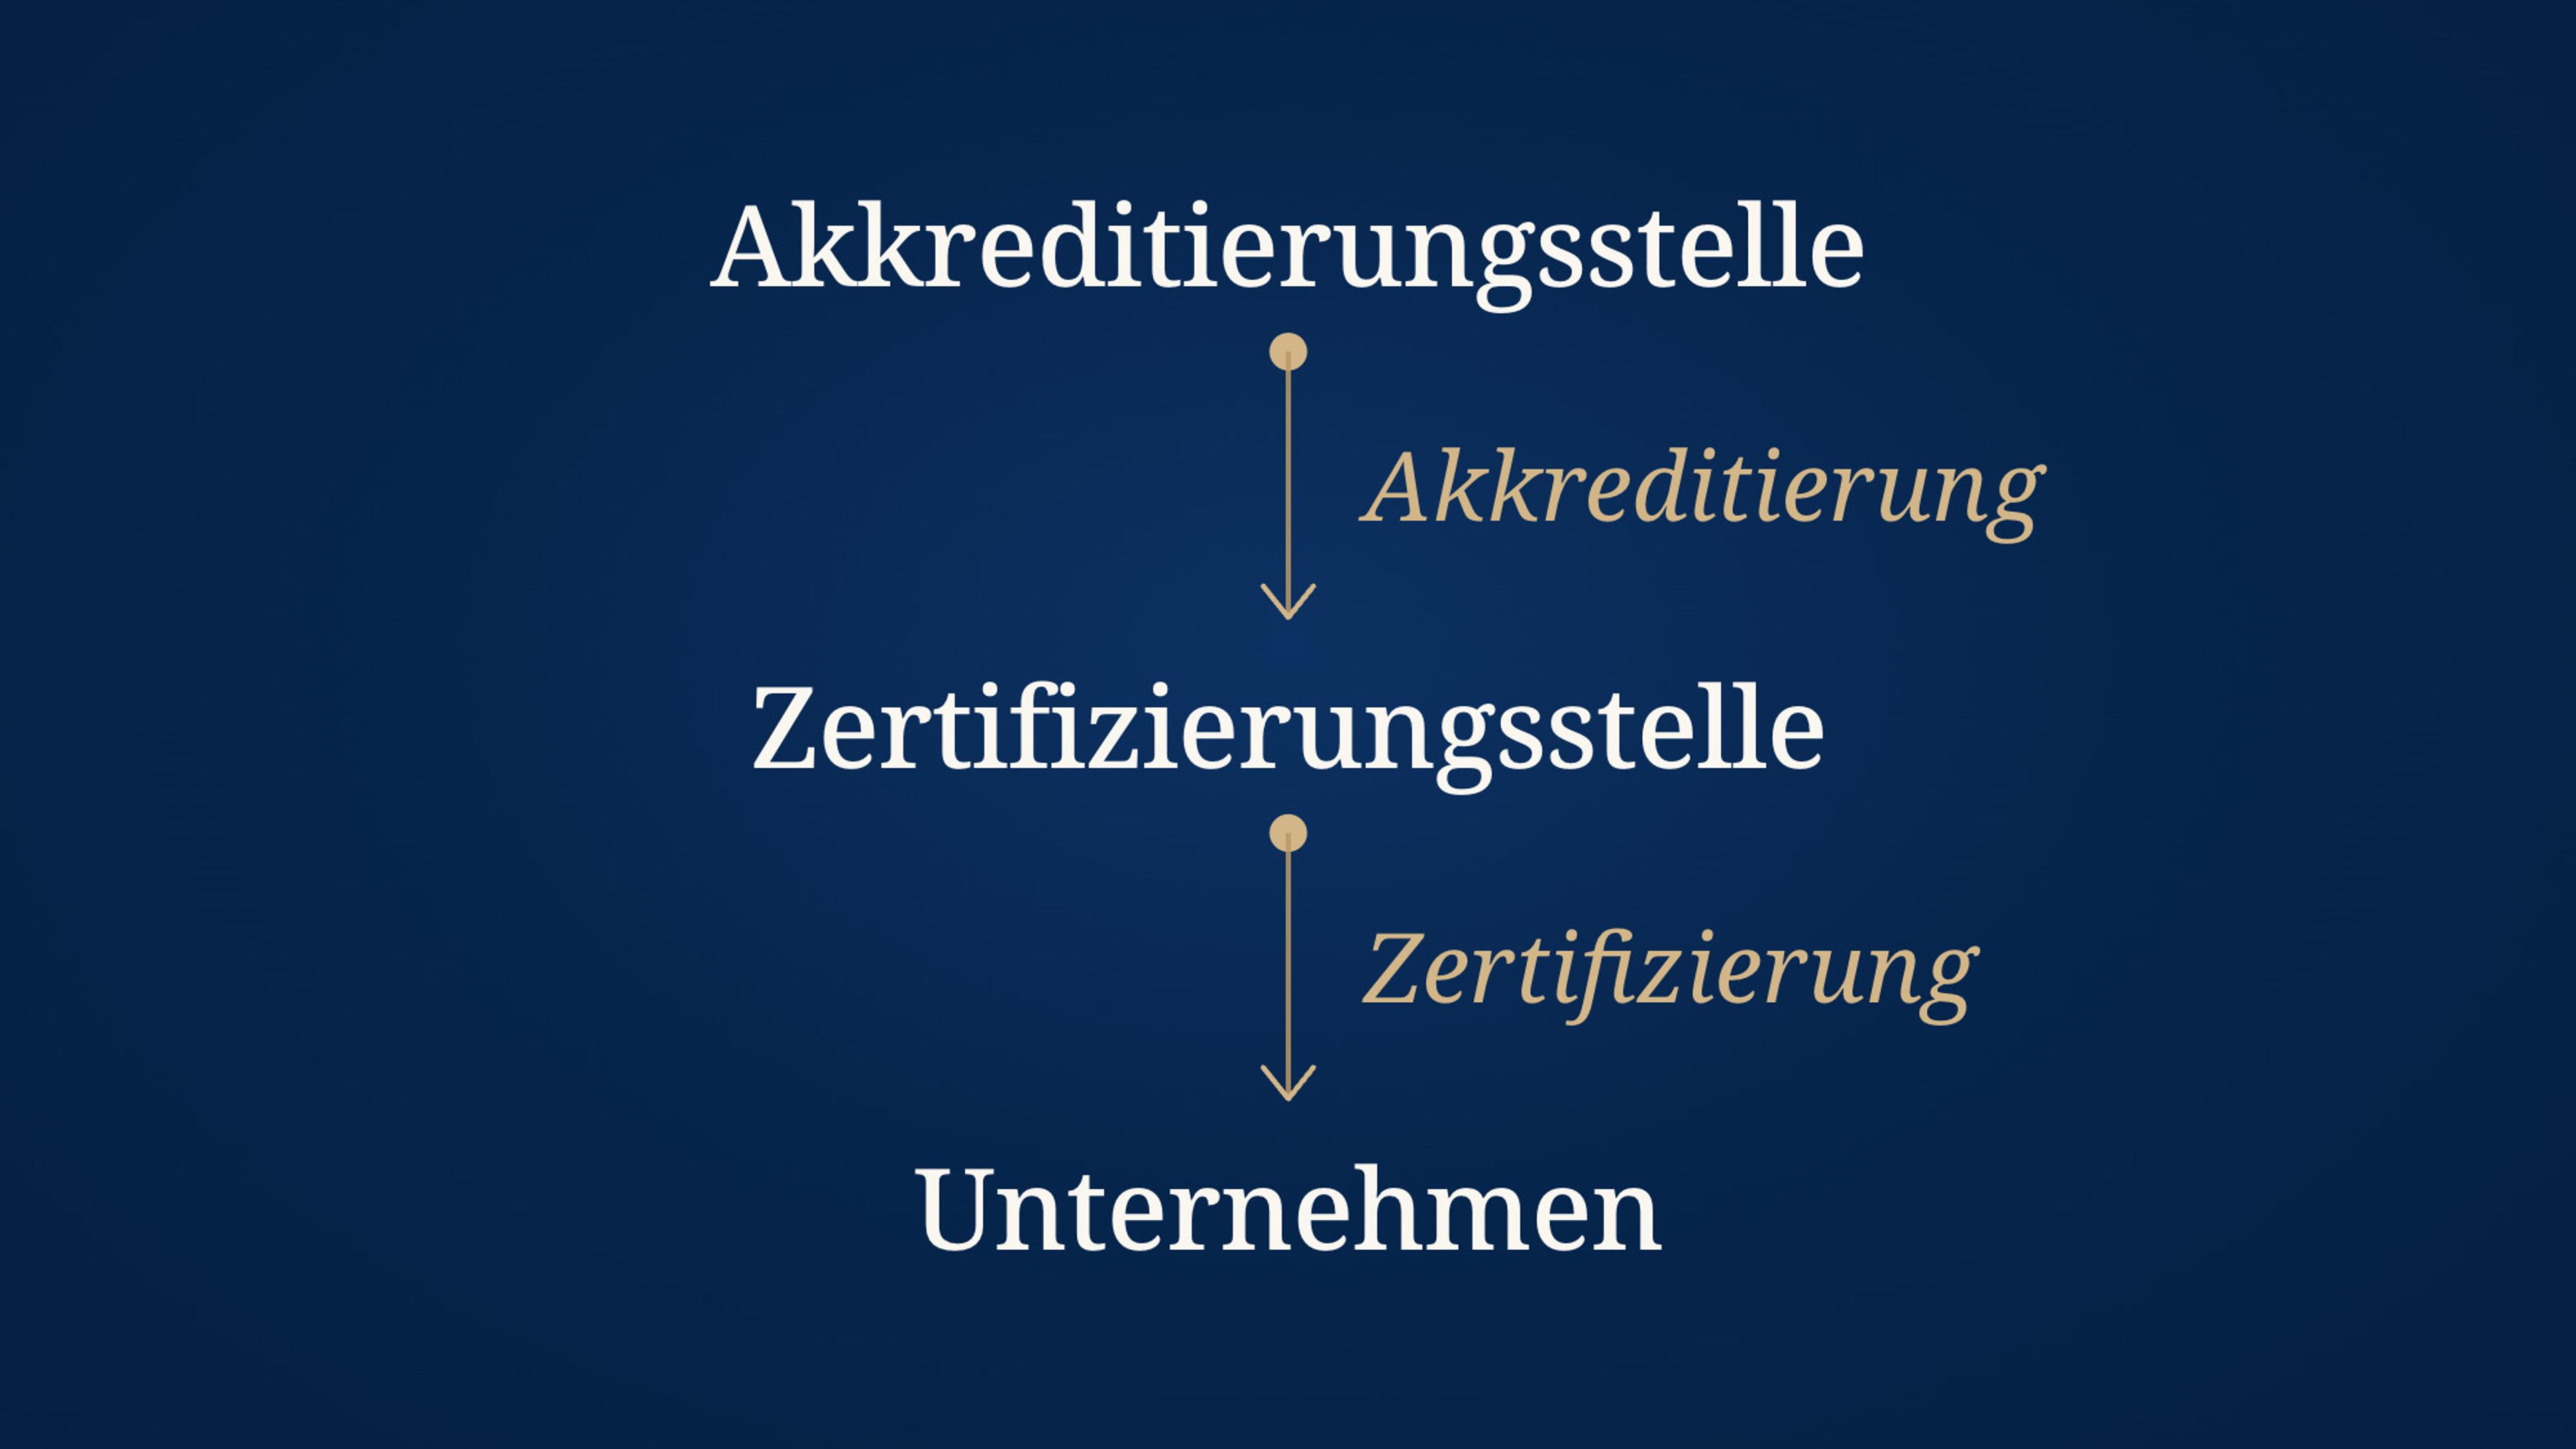
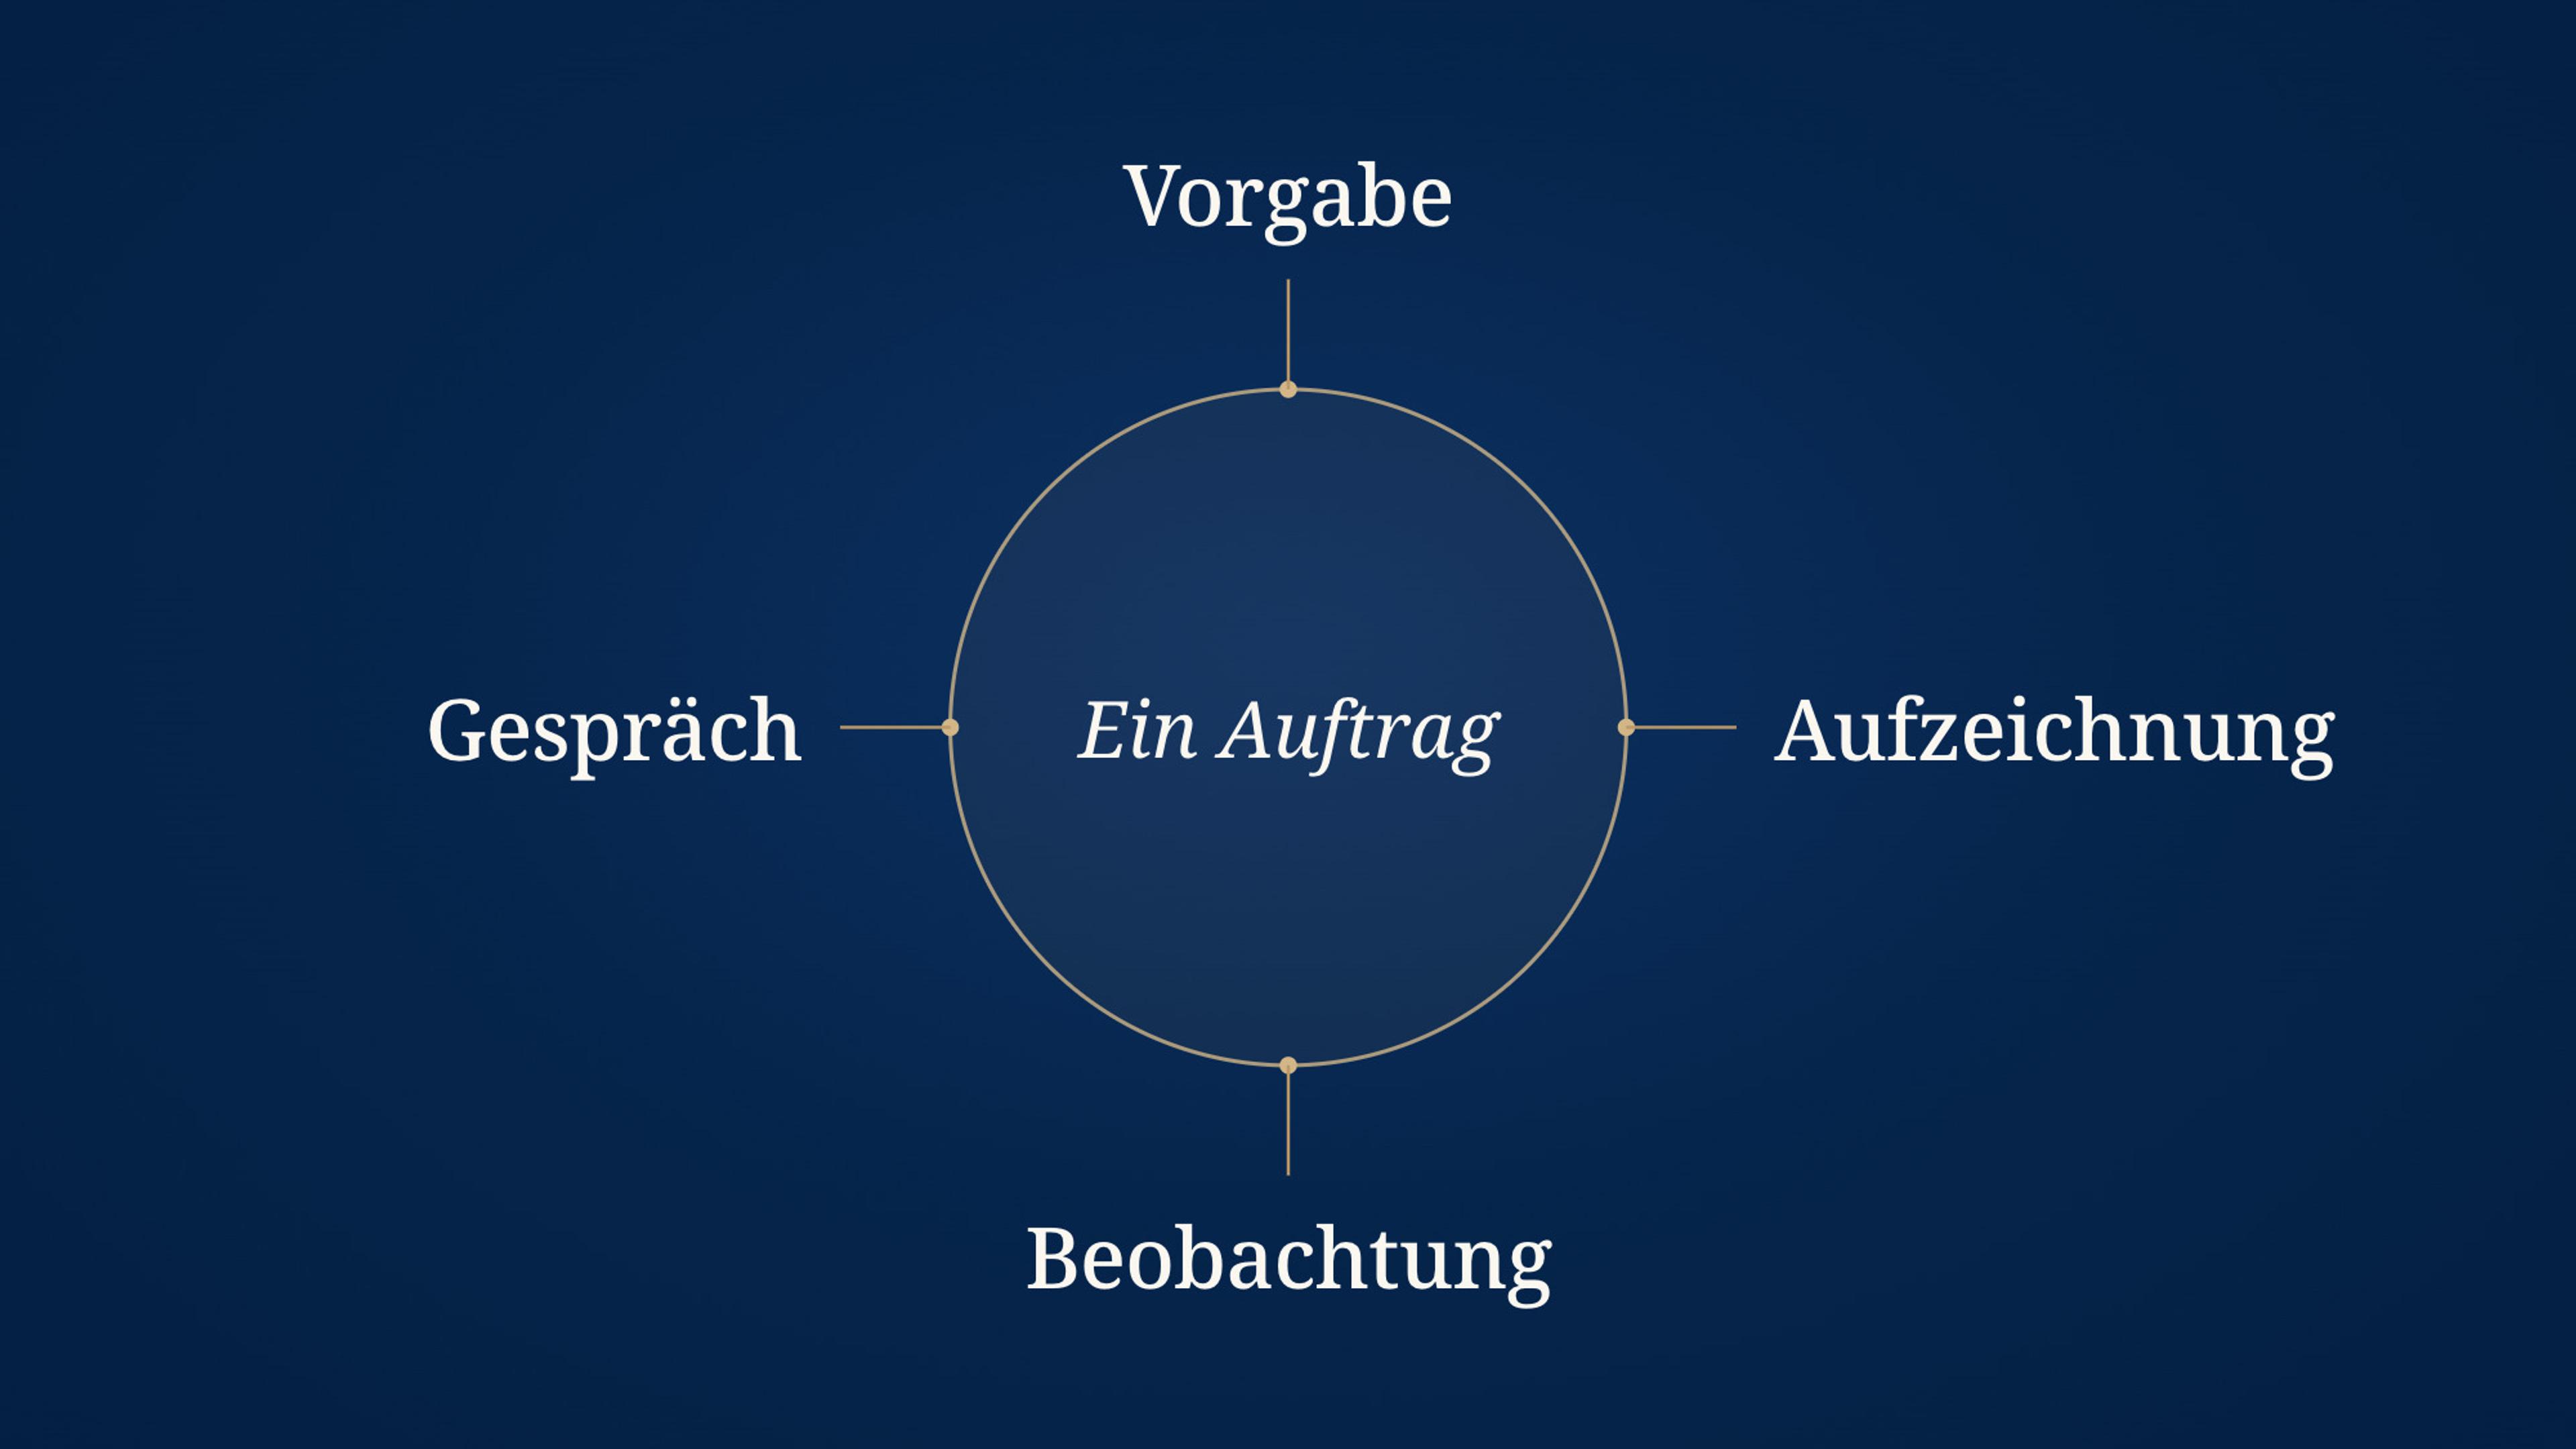
Ein ISO-27001-Audit betrachtet unter anderem ISMS-Geltungsbereich, Risikobeurteilung, Risikobehandlung, Statement of Applicability und betriebliche Umsetzung. Vorhandene Aufzeichnungen können die Anwendung geeigneter Maßnahmen zeigen, ersetzen aber nicht die Prüfung des gesamten Systems. IfQA beschreibt die ISO-27001-Zertifizierung als unabhängige Prüfung des Informationssicherheitsmanagements.
Ein Austritt: Risiko, Maßnahme und Nachweis zusammenbringen
Fiktives Beispiel: Der Zugriff einer ausgeschiedenen Person soll im festgelegten Ablauf entzogen werden. Die Risikobeurteilung beschreibt den möglichen unberechtigten Zugriff. Die Risikobehandlung legt geeignete Schritte und Zuständigkeiten fest; die notwendigen Maßnahmen werden im Statement of Applicability nachvollziehbar eingeordnet.
Ein Austrittsticket und passende technische Einsichten können zeigen, was tatsächlich umgesetzt wurde. Prüfen Sie die Zuordnung zum konkreten Vorgang und den vorgesehenen Ablauf. Das Beispiel schreibt keine allgemeine Bearbeitungsfrist vor und belegt für sich allein noch keine vollständige Normkonformität.
Geltungsbereich: Warum der Scope die Grundlage bildet
Der Scope legt fest, welche Organisationseinheiten, Standorte, Prozesse und Informationswerte das ISMS umfasst. Er muss realistisch und nachvollziehbar abgegrenzt sein. Ein zu eng gefasster Scope, der wesentliche Risikobereiche ausklammert, wird im Audit hinterfragt. Ein zu weit gefasster Scope ohne entsprechende Umsetzungstiefe führt ebenfalls zu Feststellungen.
Praktisch bedeutet das: Der Scope-Beschreibung sollte klar zu entnehmen sein, welche Informationen schützenswert sind, wer Zugang hat und welche Schnittstellen zu externen Parteien bestehen. Fiktives Beispiel: Ein Softwareunternehmen, das nur die Entwicklungsabteilung in den Scope einbezieht, muss begründen können, warum der Vertrieb mit Zugriff auf Kundendaten ausgenommen ist.
Risikobeurteilung und Risikobehandlung als Auditkern
Die Risikobeurteilung ist der methodische Kern des ISMS. Sie identifiziert Bedrohungen und Schwachstellen, bewertet deren Eintrittswahrscheinlichkeit und mögliche Auswirkungen und leitet daraus den Behandlungsbedarf ab. Im Audit wird geprüft, ob die gewählte Methode nachvollziehbar, konsistent angewendet und dokumentiert ist. Mehr zur Methodik finden Sie im Ratgeber ISO 27001: Risikobeurteilung und Risikobehandlung.
Die Risikobehandlung legt fest, wie mit identifizierten Risiken umgegangen wird: Maßnahmen zur Reduzierung, Übertragung auf Dritte, bewusste Akzeptanz oder Vermeidung. Jede Entscheidung muss nachweisbar sein. Auditoren verlangen nicht, dass alle Risiken auf null reduziert werden, wohl aber, dass die Restrisiken bewusst und von den zuständigen Risiko-Verantwortlichen im Rahmen ihrer festgelegten Befugnisse akzeptiert wurden.
Statement of Applicability: Auswahl und Ausschluss von Maßnahmen
Das Statement of Applicability (SoA) ist ein zentrales Auditdokument. Das SoA enthält die für das ISMS notwendigen Maßnahmen einschließlich erforderlicher Maßnahmen außerhalb von Anhang A. Es begründet ihre Aufnahme und dokumentiert ihren Umsetzungsstatus. Nicht berücksichtigte Anhang-A-Maßnahmen werden begründet. Die Norm schreibt keinen Mindestumfang an Maßnahmen vor. Ausschlüsse sind zulässig, müssen aber sachlich begründet sein.
Die Verbindung zwischen Risikobehandlung und SoA ist im Audit besonders relevant. Auditoren prüfen, ob die im Risikobehandlungsplan gewählten Maßnahmen im SoA als anwendbar geführt werden und umgekehrt. Lücken zwischen beiden Dokumenten sind ein häufiger Befund. Das SoA ist damit kein bürokratisches Formular, sondern der Nachweis einer durchdachten Sicherheitsstrategie.
Welche weiteren Nachweise das Audit erfordert
Neben Scope, Risikobeurteilung und SoA prüft das Audit weitere Nachweise: Sicherheitsrichtlinien und deren Kommunikation an Mitarbeitende, Protokolle interner Audits, Managementbewertungen, Aufzeichnungen zu Sicherheitsvorfällen sowie Nachweise zu Schulungen und Sensibilisierungsmaßnahmen. Diese Unterlagen belegen, dass das ISMS kontinuierlich betrieben und verbessert wird.
Organisationen, die mehrere Managementsysteme betreiben, können Synergien nutzen. Interne Audits, Managementbewertungen und Dokumentenlenkung lassen sich gemeinsam gestalten. Der Ratgeber Integriertes Managementsystem: ISO 9001, 14001 und 27001 erläutert, wie das in der Praxis funktioniert.
Fiktiver Austrittsfall: Was die Nachweise jeweils erklären
| Baustein | Frage am selben Fall | Mögliche vorhandene Information |
|---|---|---|
| Geltungsbereich | Welche Informationen und Zugriffe sind erfasst? | Festgelegter ISMS-Umfang und Schnittstellen |
| Risikobeurteilung | Welche Folgen hätte ein unberechtigter Zugriff? | Begründete Bewertung nach eigener Methode |
| Risikobehandlung | Welche geeigneten Maßnahmen werden umgesetzt? | Festgelegter Austrittsablauf mit Verantwortlichkeit |
| Statement of Applicability | Wie sind die notwendigen Maßnahmen eingeordnet? | Begründete Maßnahmenauswahl und Umsetzungsstatus |
| Betriebsnachweis | Was wurde beim konkreten Austritt getan? | Ticket, Freigaben und geeignete technische Einsicht |
Seitlich wischen für alle Spalten
Quellen und weiterführende Informationen
Ihre nächsten Schritte
- Grenzen Sie die vom Informationssicherheitsmanagement erfassten Informationen, Prozesse und Schnittstellen ab.
- Ordnen Sie wesentlichen Risiken die gewählten Behandlungsmaßnahmen und Verantwortlichen zu.
- Gleichen Sie diese Auswahl mit dem Statement of Applicability ab.
- Prüfen Sie anhand realer Vorgänge, ob Umsetzung, interne Audits und Managementbewertung nachvollziehbar sind.
Häufige Fragen
Die Norm verlangt keinen starren Mindestzeitraum, aber das System muss nachweislich eingeführt und gelebt worden sein. Interne Audits und mindestens eine Managementbewertung müssen vor dem Zertifizierungsaudit stattgefunden haben, damit ausreichend Nachweise vorliegen.
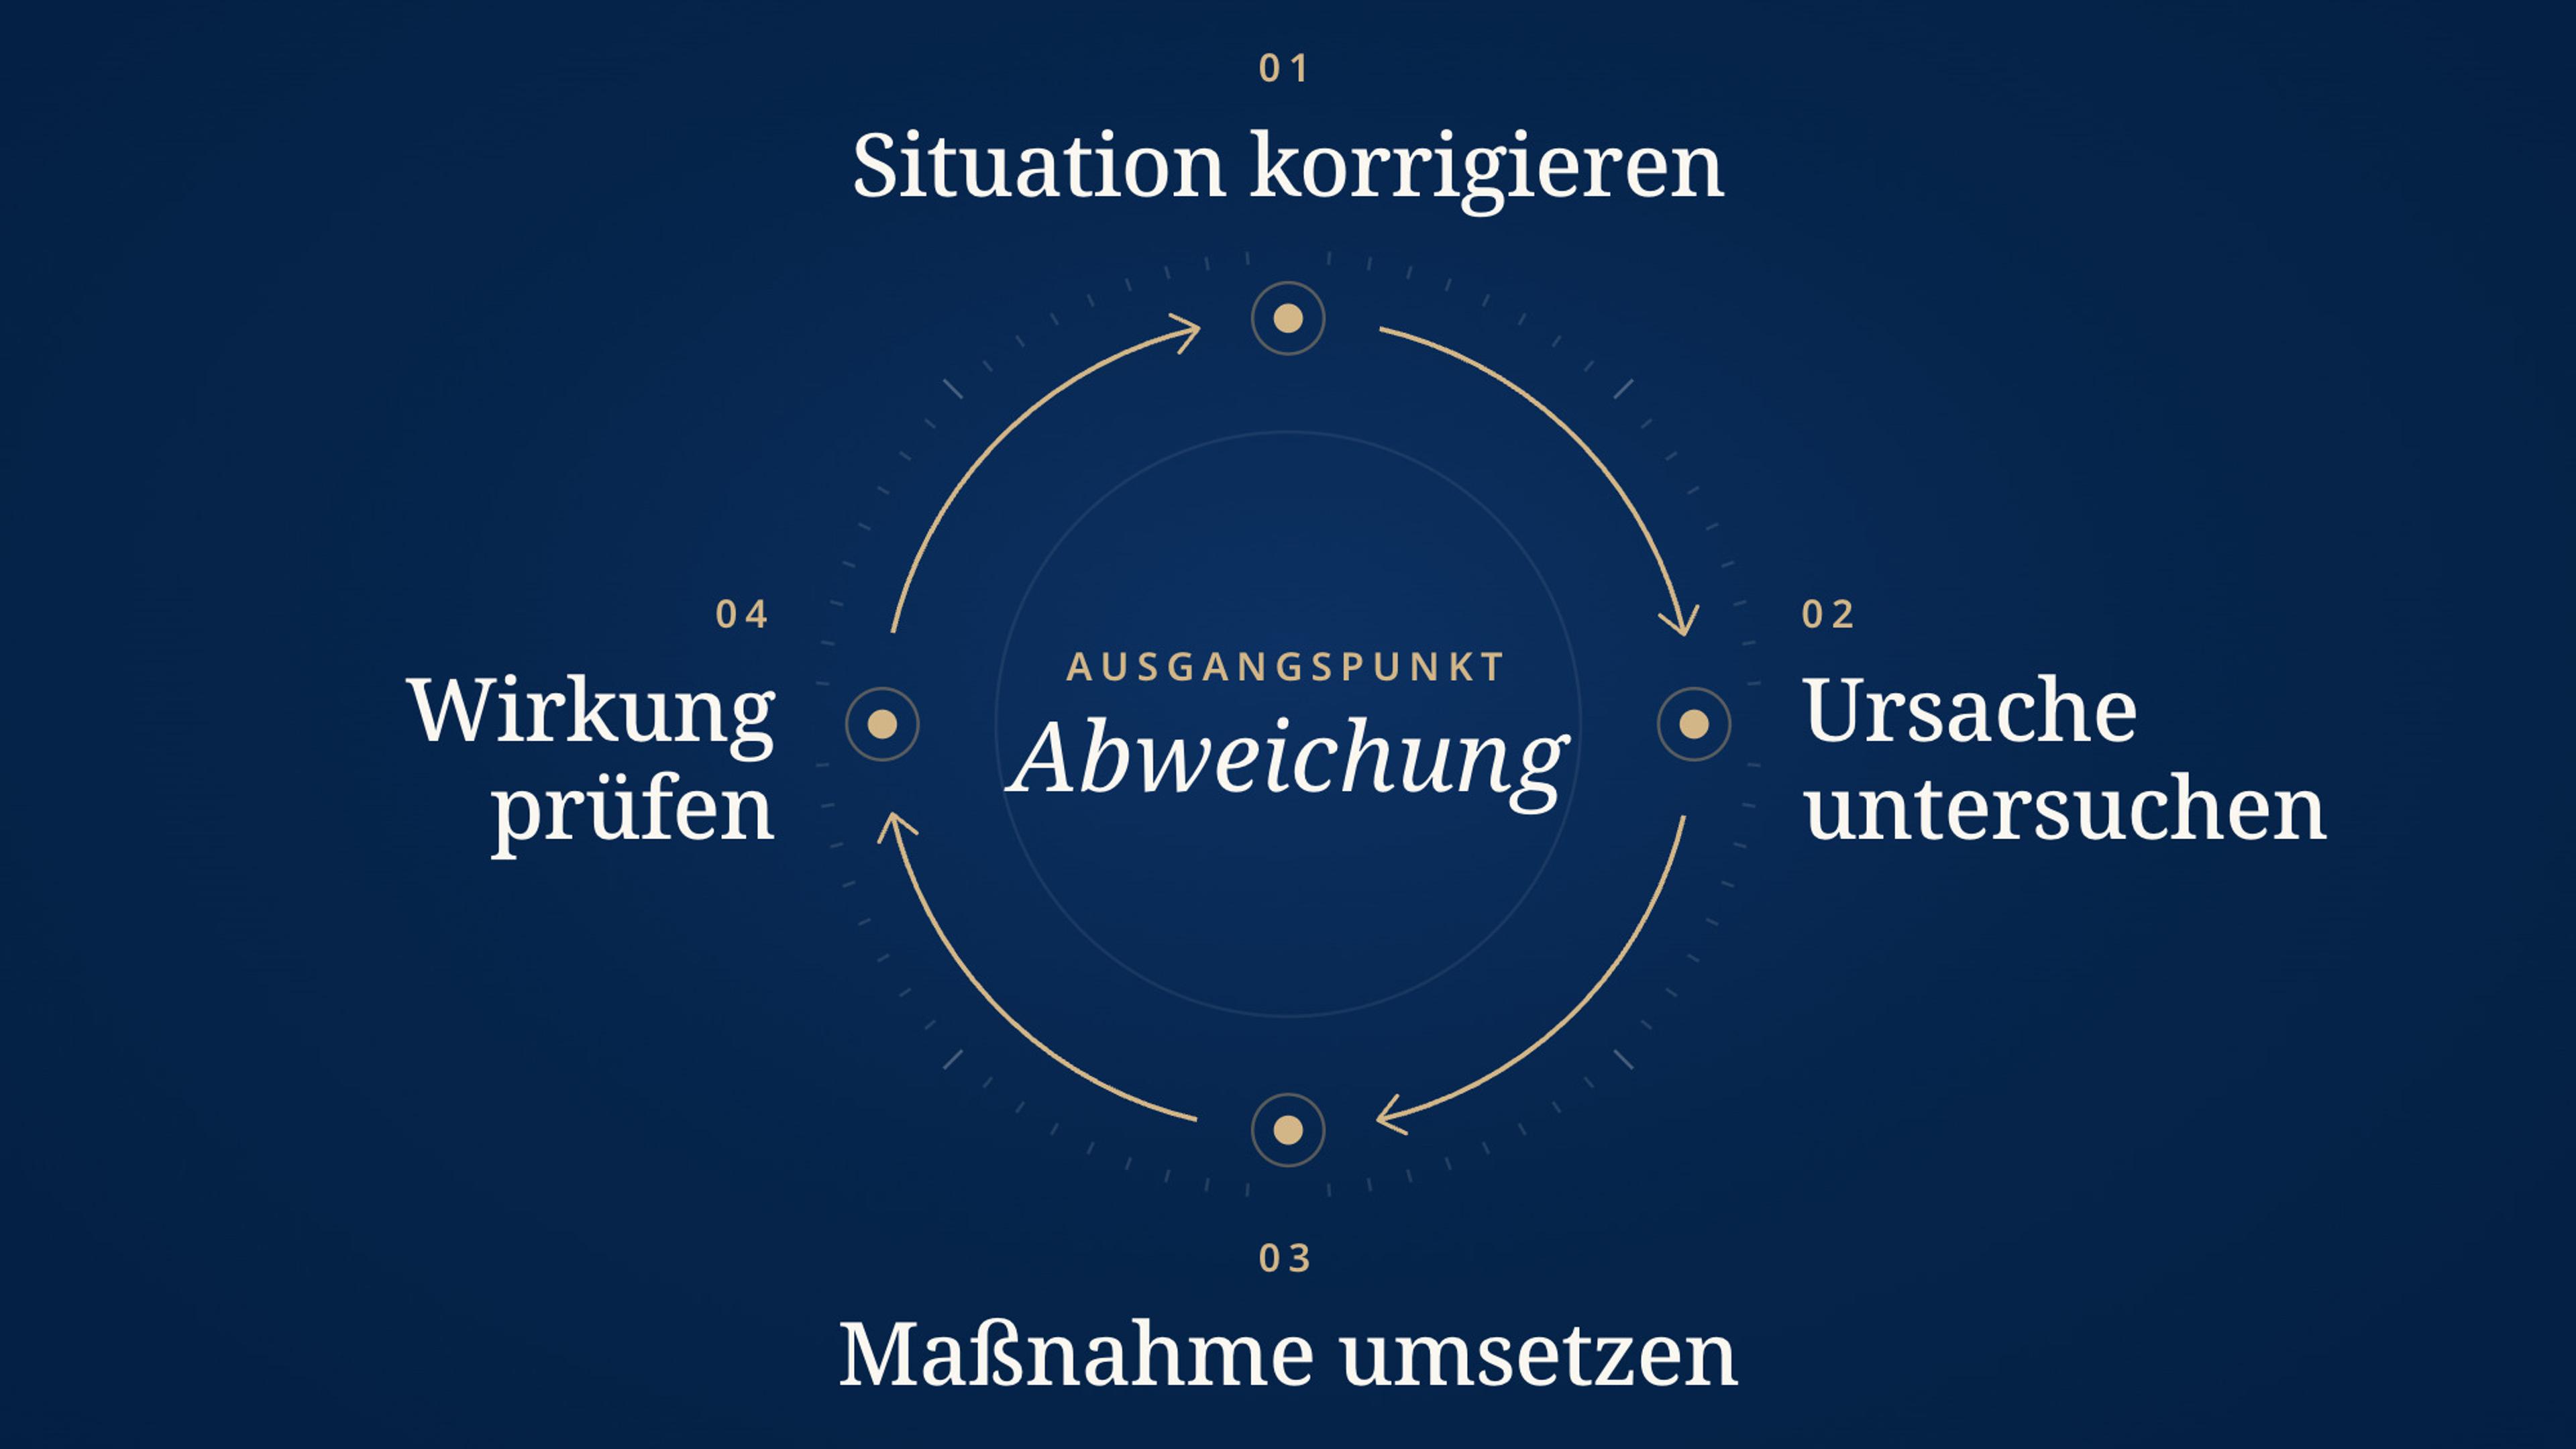
Abweichungen werden nach Schwere klassifiziert. Geringfügige Feststellungen erfordern einen Korrekturmaßnahmenplan, schwerwiegende Abweichungen müssen vor der Zertifikatserteilung behoben sein. Das Verfahren gibt Organisationen die Möglichkeit, festgestellte Lücken gezielt zu schließen.
Ob ein Zertifikat als Nachweis akzeptiert wird, entscheidet allein der jeweilige Empfänger. Manche Auftraggeber verlangen zusätzlich bestimmte Auditumfänge oder spezifische Geltungsbereiche. Die Anforderungen des Empfängers sind daher vor der Zertifizierung zu klären.
Geschrieben von
Noah Wetjen
Geschäftsführer, IfQA
Noah Wetjen ist Geschäftsführer der IfQA Institut für Qualität und Audit GmbH. In den IfQA-Ratgebern erläutert er Grundlagen und Abläufe von Managementsystem-Zertifizierungen.