Das Wichtigste auf einen Blick
- Gemeinsame Abläufe können mehrere Managementsysteme tragen, wenn die jeweiligen Anforderungen abgedeckt sind.
- Qualitätsrisiken, Umweltaspekte und Informationssicherheitsrisiken brauchen ihre jeweils passende fachliche Bewertung.
- Jede beanspruchte Norm benötigt einen eindeutigen Konformitätsnachweis; ein gemeinsames Dokument ersetzt diesen nicht.
Inhaltsverzeichnis
- Was lässt sich in einem integrierten Managementsystem gemeinsam nutzen?
- Eine Lieferantensteuerung, unterschiedliche fachliche Fragen
- Welche Prozesse lassen sich zusammenführen, welche nicht?
- Normbezogene Nachweise im gemeinsamen System
- Kombinierte Audits: Möglichkeit und Voraussetzungen
- Typische Fehler beim Aufbau eines IMS
- Gemeinsamer Beschaffungsprozess mit fachlichen Ergänzungen
- Quellen und weiterführende Informationen
- Ihre nächsten Schritte
- Häufige Fragen
Was lässt sich in einem integrierten Managementsystem gemeinsam nutzen?
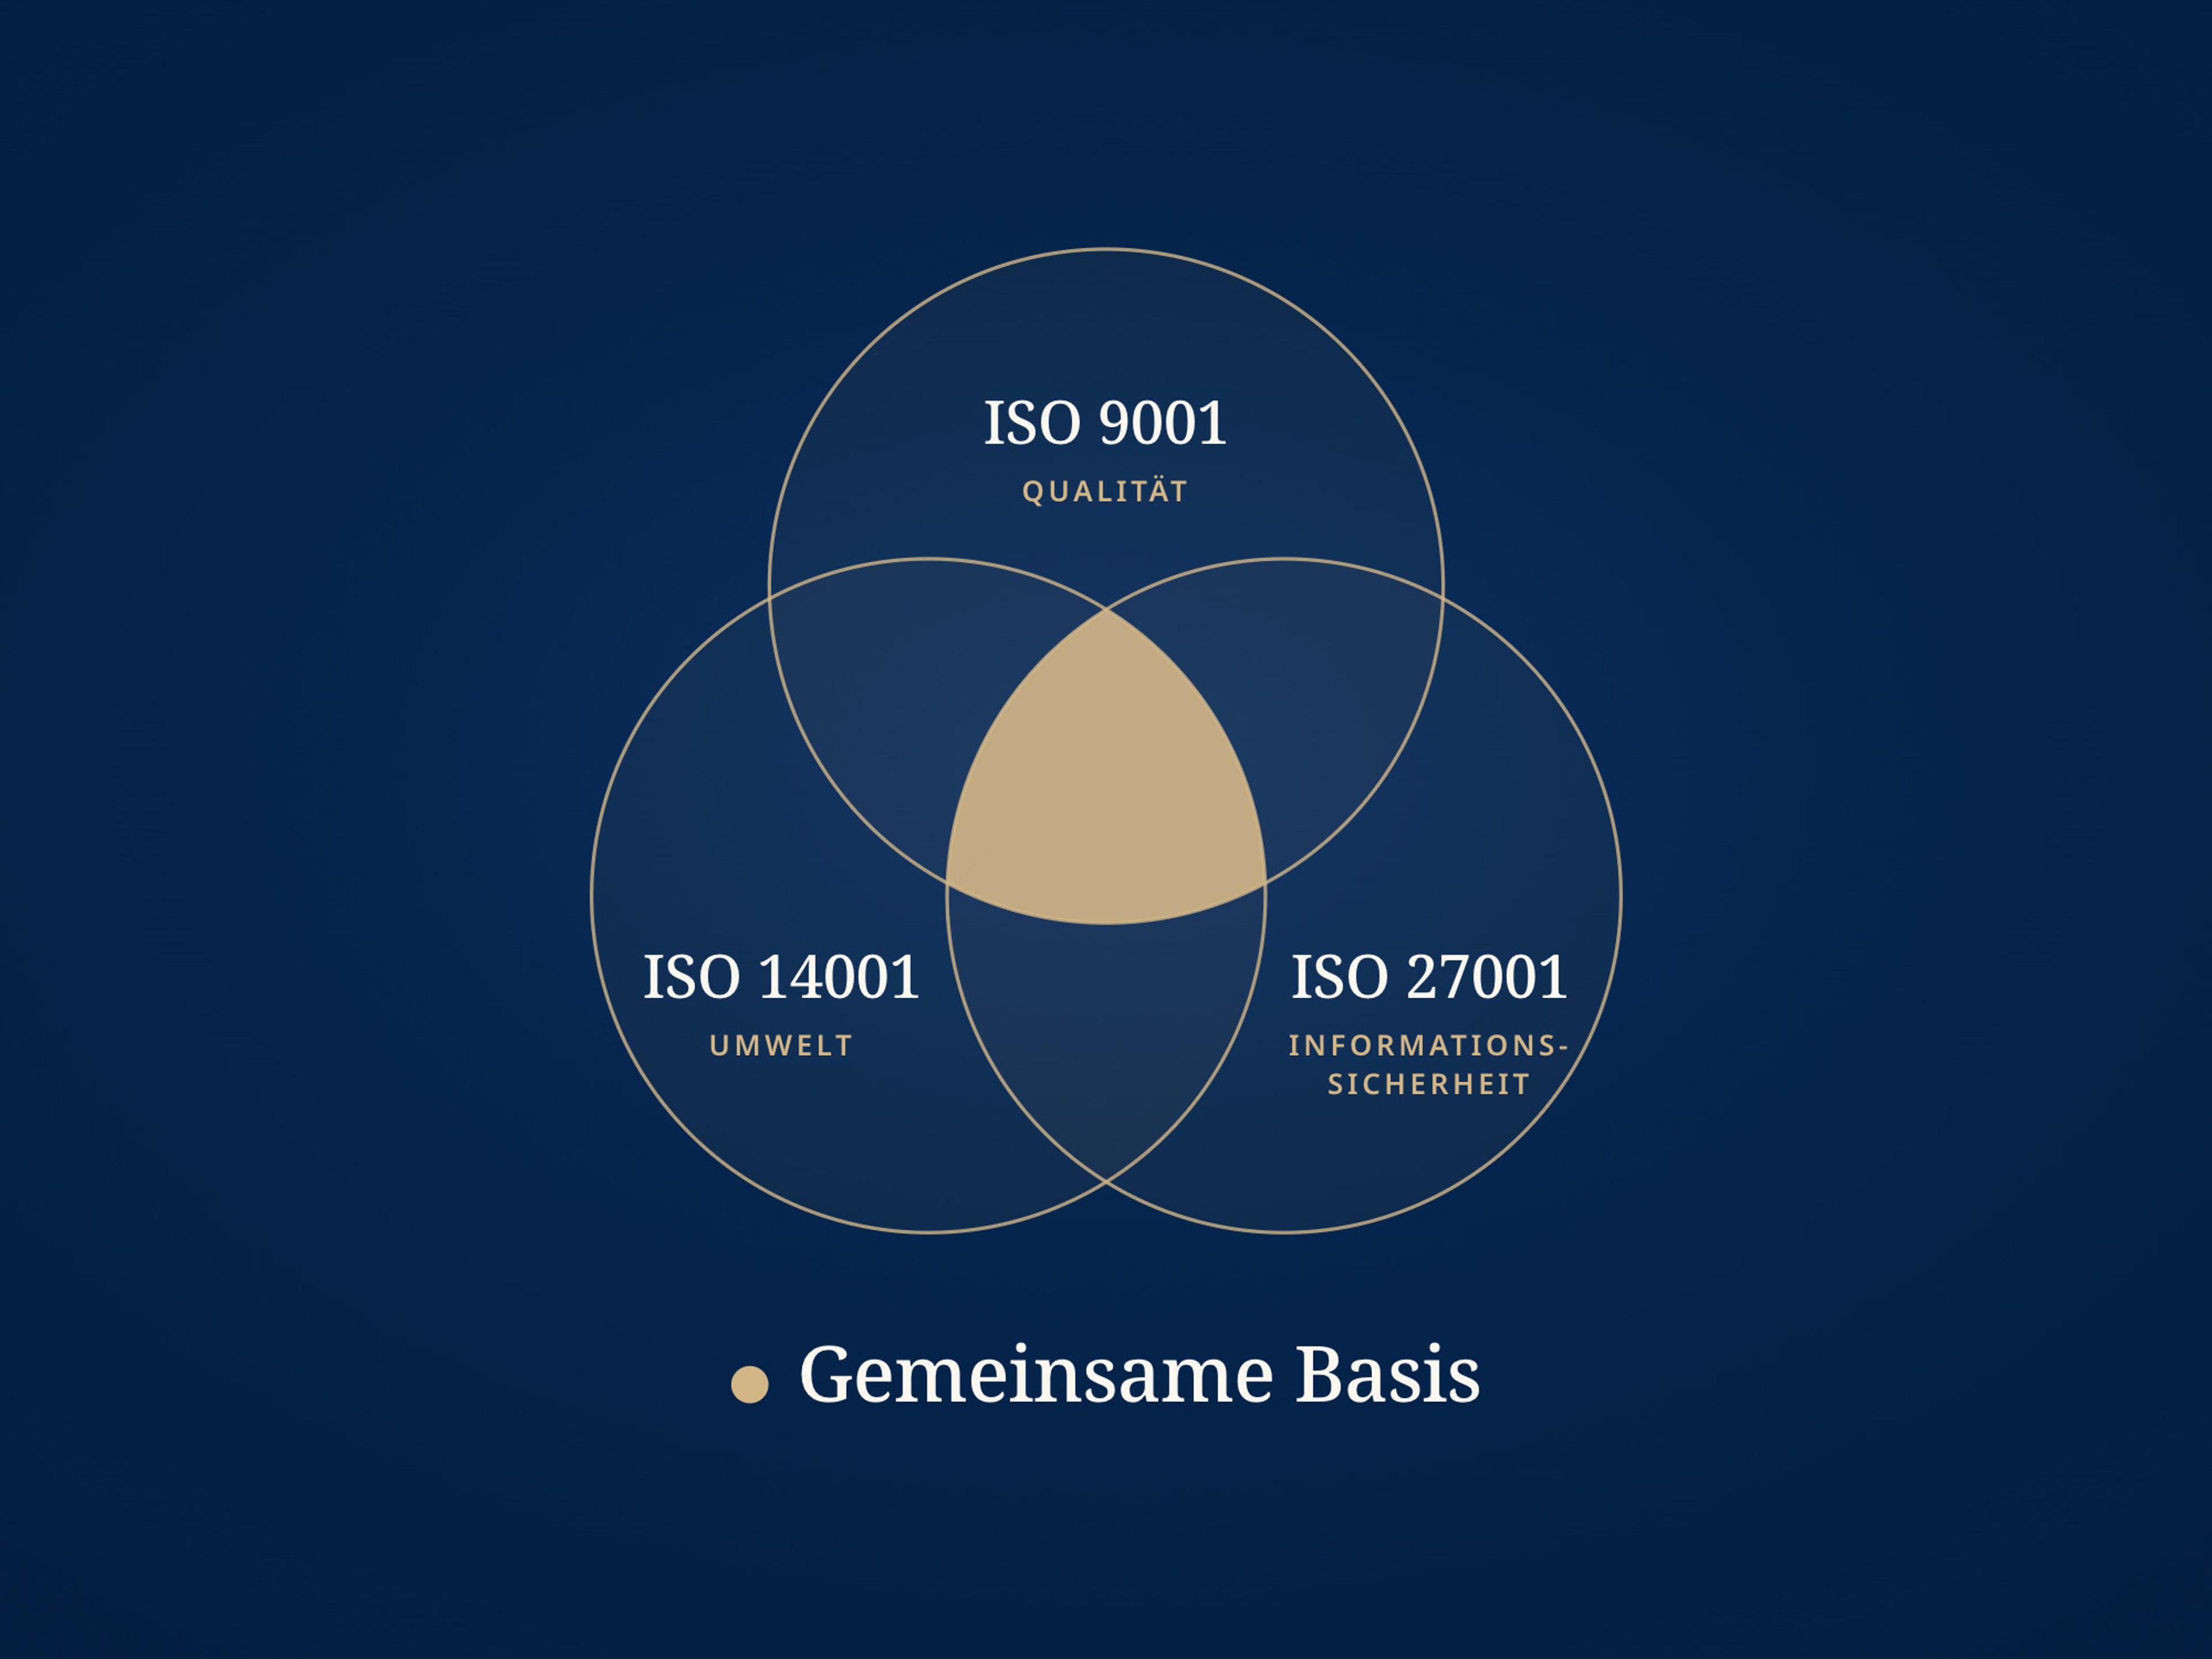
Gemeinsame Abläufe wie Dokumentenlenkung, Auditplanung und Managementbewertung können mehrere Managementsysteme unterstützen. Die fachlichen Anforderungen jeder beanspruchten Norm müssen dabei erfüllt und eindeutig nachgewiesen werden. Die Regeln für kombinierte Audits unterscheiden gemeinsame Organisation von fachlicher Abdeckung; eine pauschale Auditersparnis folgt daraus nicht.
Eine Lieferantensteuerung, unterschiedliche fachliche Fragen
Fiktives Beispiel: Ein Unternehmen nutzt denselben Beschaffungsablauf für sein integriertes System. Zur Qualitätsbewertung gehört die Eignung der bezogenen Leistung. Im Umweltmanagement werden relevante Umweltaspekte und Verpflichtungen berücksichtigt. Bei einem IT-Dienstleister kommen angemessene Informationssicherheitsanforderungen hinzu.
Diese Bewertungen lassen sich in einem geeigneten vorhandenen Prozess verbinden. Sie dürfen sich dabei nicht gegenseitig ersetzen. Ein guter Qualitätsnachweis eines Lieferanten beantwortet beispielsweise nicht automatisch, welche Zugriffe auf Informationen er erhält und wie diese gesteuert werden.
Prüfen Sie die fachlichen Ergänzungen beispielsweise anhand der Umweltmanagement-Anforderungen und der ISO-27001-Nachweise, statt dieselbe allgemeine Checkliste auf beide zu übertragen.
Welche Prozesse lassen sich zusammenführen, welche nicht?
Die gemeinsame Struktur erlaubt es, übergreifende Managementprozesse zu konsolidieren. Dazu gehören die Festlegung von Zielen und Kennzahlen, das interne Auditprogramm, die Managementbewertung, das Kompetenzmanagement sowie die Steuerung externer Anbieter. Diese Prozesse laufen in einem IMS einmal ab und erzeugen Nachweise, die für alle beteiligten Normen verwertbar sind.
Fachspezifische Anforderungen lassen sich dagegen nicht zusammenführen. Die Informationssicherheits-Risikoanalyse nach ISO 27001 folgt anderen Kriterien als die Umweltaspektbewertung nach ISO 14001. Qualitätsbezogene Prozesssteuerung nach ISO 9001 adressiert andere Risiken als die Maßnahmenkataloge der Informationssicherheit. Diese fachlichen Kerne bleiben getrennt und werden im Audit jeweils eigenständig geprüft.
- Zusammenführbar: Managementbewertung, internes Auditprogramm, Ziel- und Kennzahlensystem, Kompetenzmanagement, Dokumentenlenkung, Lieferantensteuerung
- Normspezifisch zu halten: Qualitätspolitik und Kundenfokus (ISO 9001), Umweltaspekte und Rechtskataster (ISO 14001), Risikoanalyse und Maßnahmenkatalog (ISO 27001)
Normbezogene Nachweise im gemeinsamen System
Ein integriertes System ändert nichts daran, dass die Anforderungen jeder beanspruchten Norm nachgewiesen und bewertet werden müssen. Die Zahl der Zertifikatsdokumente ist damit nicht vorgegeben. ISO 9001 belegt systematisches Qualitätsmanagement, ISO 14001 den geregelten Umgang mit Umweltauswirkungen und ISO 27001 den Schutz schützenswerter Informationen. Diese Nachweise sind inhaltlich nicht austauschbar. Welches Zertifikat ein Auftraggeber, eine Behörde oder ein Konzern verlangt, hängt von dessen eigenen Anforderungen ab.
Beim Geltungsbereich eines ISO-Zertifikats ist zu beachten, dass die normbezogenen Zertifizierungen nicht zwingend denselben Geltungsbereich haben müssen. Ein Unternehmen kann ISO 9001 für alle Standorte und ISO 27001 nur für den Bereich mit Kundendatenverarbeitung zertifizieren lassen. Die Geltungsbereiche sollten jedoch konsistent und widerspruchsfrei definiert sein, da Auditoren die Abgrenzungen im Audit nachvollziehen müssen.
Kombinierte Audits: Möglichkeit und Voraussetzungen
Wenn die Systeme geeignet integriert sind, können Zertifizierungsaudits kombiniert geplant werden. Das Auditteam muss die notwendige Kompetenz für alle einbezogenen Normen gemeinsam abdecken; nicht jedes einzelne Teammitglied muss jede Norm prüfen können. Gemeinsame Prozesse werden koordiniert bewertet, ohne normspezifische Anforderungen zu überspringen. Ob Zeit oder Aufwand sinken, hängt von Integrationsgrad, Betriebsgröße, Risiken und Geltungsbereich ab. Eine pauschale Einsparung ist nicht zugesagt.
Für Unternehmen mit mehreren Standorten erhöht sich die Planungskomplexität: Der Auditplan muss festlegen, welche Standorte welche Normen abdecken und ob standortspezifische Besonderheiten, etwa unterschiedliche Umweltaspekte oder getrennte IT-Infrastrukturen, separate Auditschritte erfordern. Das ist im Vorfeld mit der Zertifizierungsstelle zu klären.
Typische Fehler beim Aufbau eines IMS
Ein häufiger Fehler besteht darin, die drei Systeme nur formal zu einem Dokument zusammenzufassen, ohne die Prozesse tatsächlich zu integrieren. Das Ergebnis ist ein umfangreiches Handbuch, das im Alltag nicht gelebt wird. Auditoren prüfen nicht die Dokumentenmenge, sondern die nachweisbare Wirksamkeit. Ein schlankes, tatsächlich gelebtes System besteht das Audit zuverlässiger als ein formal vollständiges, aber praxisfernes.
Ein weiterer Fehler ist die unklare Abgrenzung der Geltungsbereiche. Wenn ISO 9001 und ISO 27001 unterschiedliche Organisationseinheiten abdecken, ohne dass diese Abgrenzung begründet und dokumentiert ist, entstehen Lücken, die im Audit auffallen. Die Geltungsbereiche müssen für jeden Empfänger des Zertifikats nachvollziehbar sein.
Gemeinsamer Beschaffungsprozess mit fachlichen Ergänzungen
| Baustein | Gemeinsam organisieren | Fachliche Ergänzung |
|---|---|---|
| Lieferant auswählen | Verantwortung und Freigabe im vorhandenen Ablauf | Anforderungen je bezogener Leistung und Managementsystem bestimmen |
| Qualität | Vorhandene Leistungsbewertung nutzen | Eignung und Erfüllung der Qualitätsanforderungen beurteilen |
| Umwelt | Relevante Informationen im selben Ablauf zuordnen | Umweltaspekte und bindende Verpflichtungen berücksichtigen |
| Informationssicherheit | Schnittstellen und Verantwortliche zuordnen | Relevante Risiken, Zugriffe und Schutzmaßnahmen bewerten |
| Überprüfung | Bewertung und erforderliche Maßnahmen koordinieren | Ergebnisse für jede beanspruchte Norm nachvollziehbar halten |
Seitlich wischen für alle Spalten
Quellen und weiterführende Informationen
- IfQA: Zertifizierung nach ISO 9001
- IfQA: Zertifizierung nach ISO 14001
- IfQA: Zertifizierung nach ISO 27001
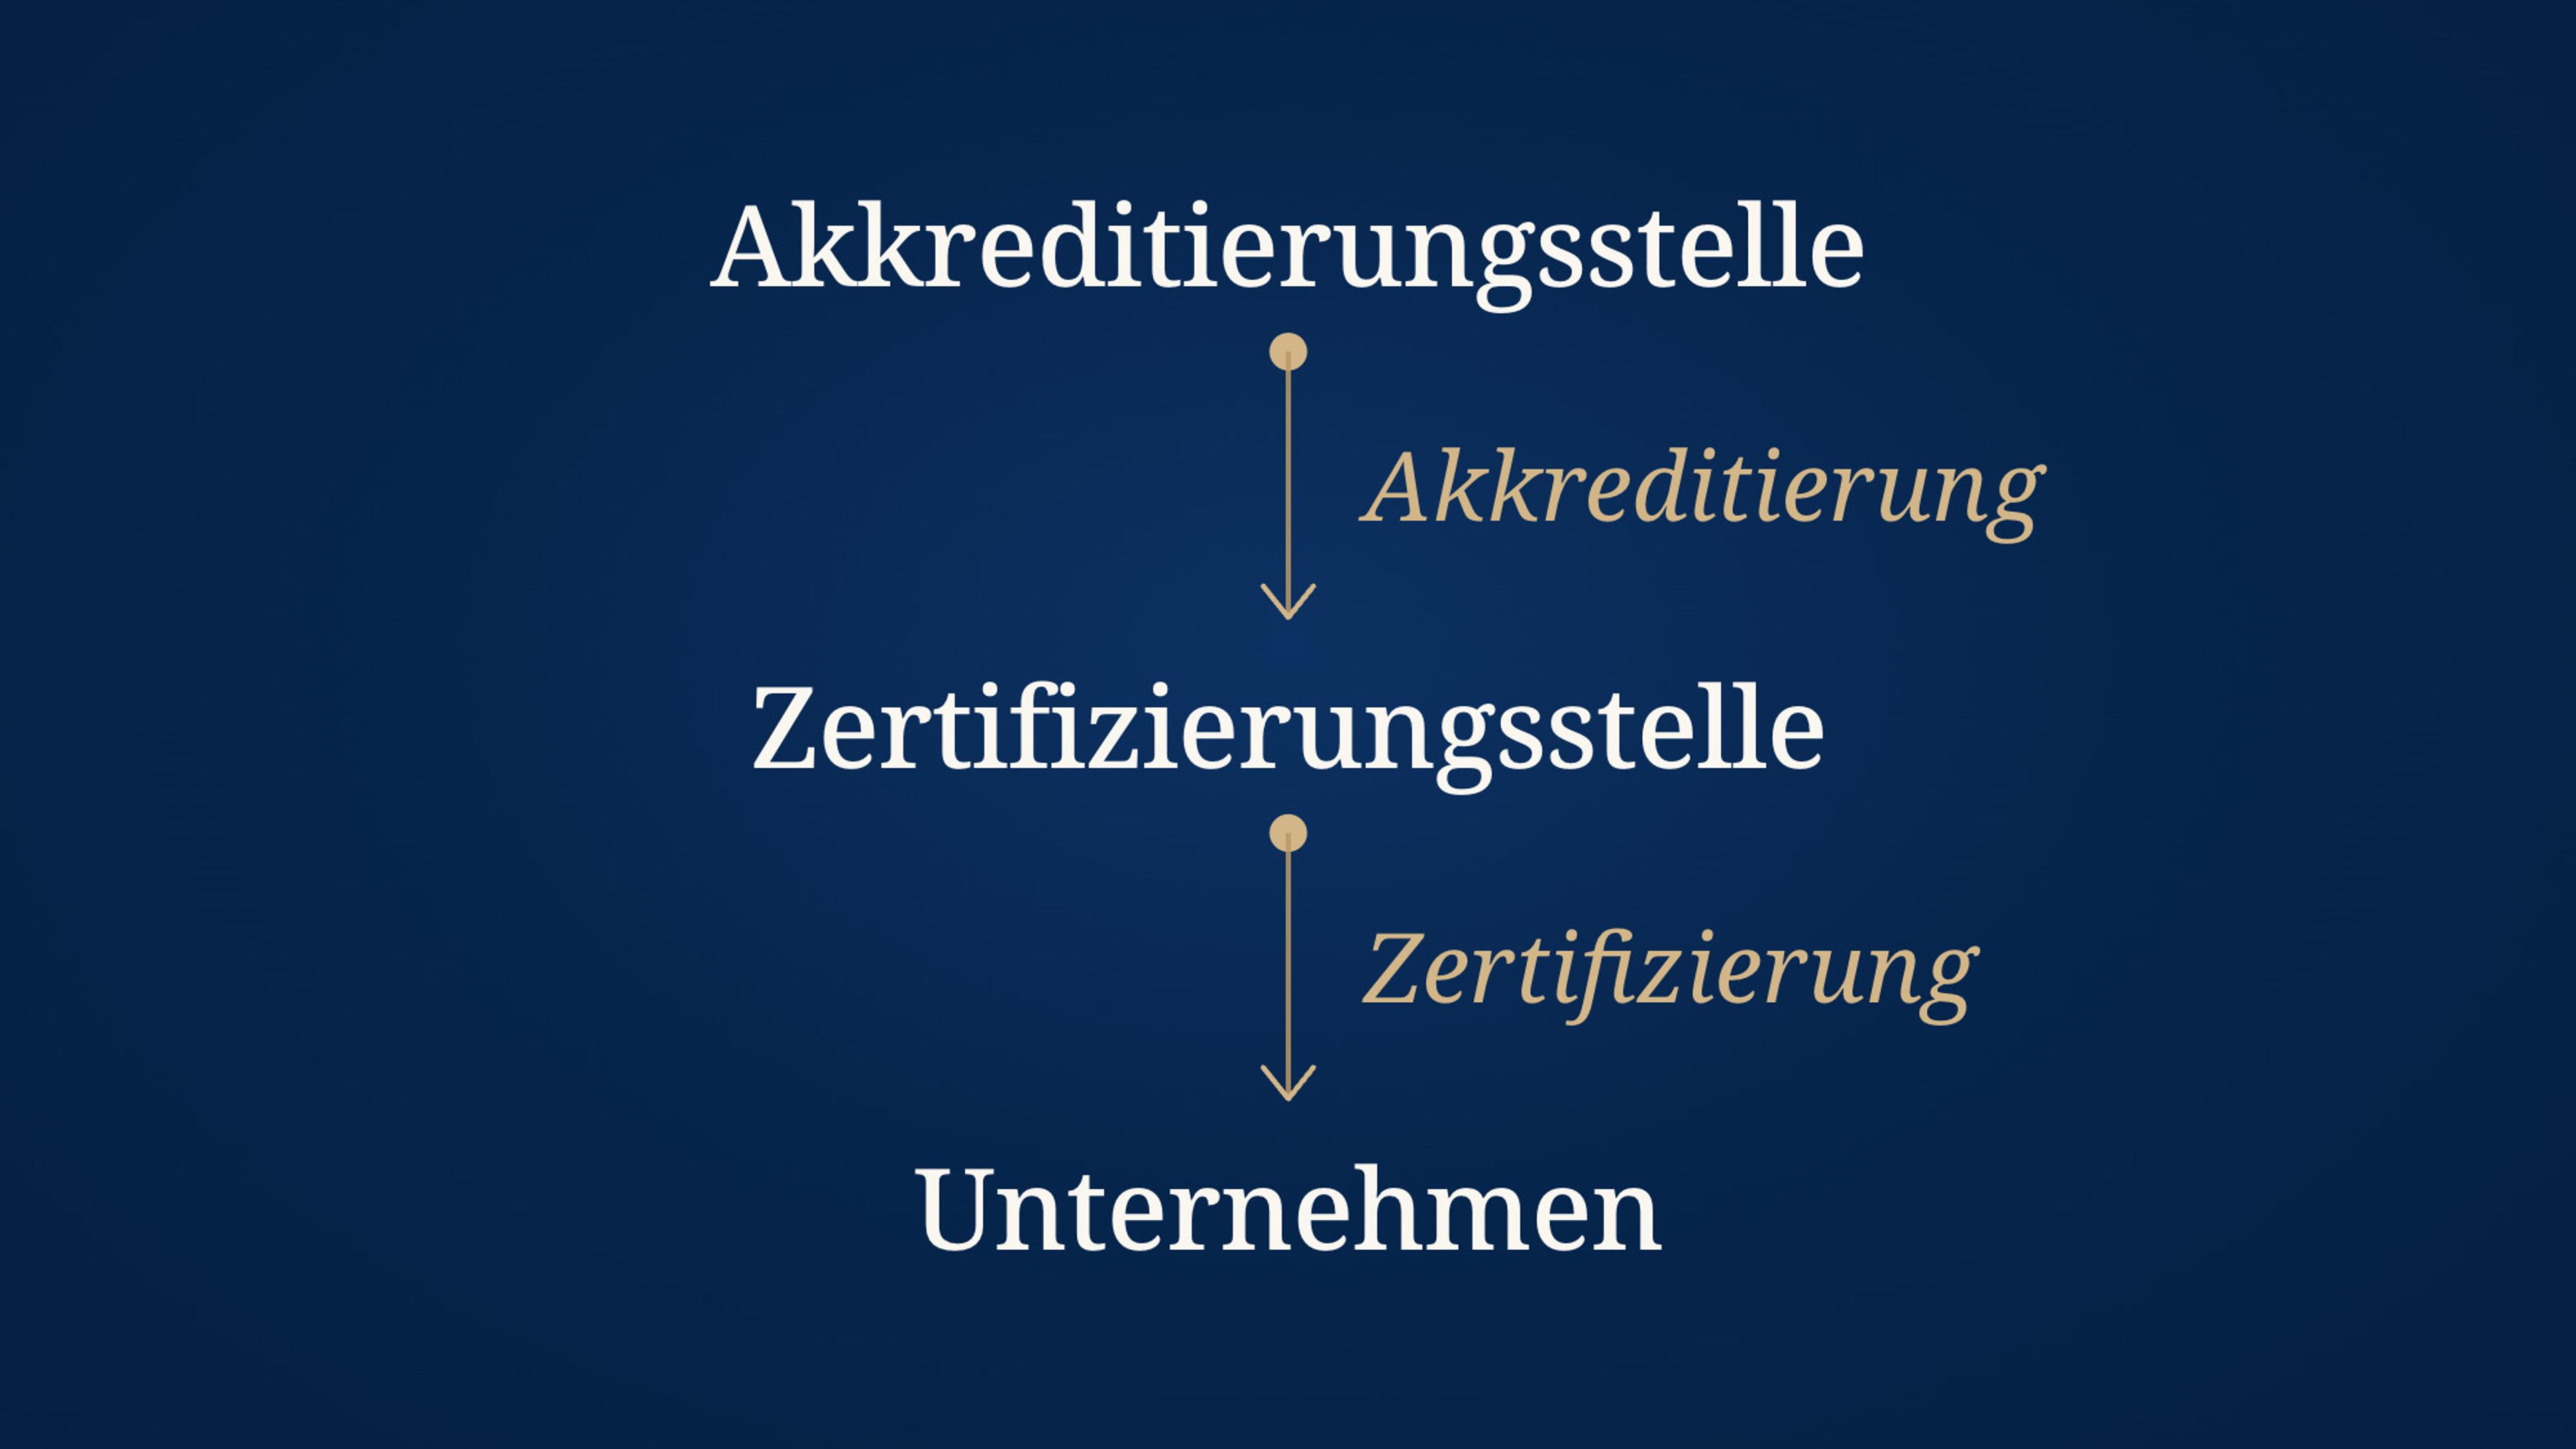
- Global ACI: Regeln für akkreditierte Konformitätsbewertung
Ihre nächsten Schritte
- Legen Sie fest, welche zusätzlichen Normen und Nachweise tatsächlich benötigt werden.
- Prüfen Sie vorhandene gemeinsame Abläufe und die ergänzenden fachlichen Anforderungen.
- Ordnen Sie Zuständigkeiten, Nachweise und Grenzen für jede Norm nachvollziehbar zu.
- Klären Sie die Eignung und Planung eines kombinierten Audits anhand des tatsächlichen Integrationsgrads.
Häufige Fragen
Nein. Sie können mit einer Norm beginnen und weitere Normen später hinzufügen. Viele Unternehmen starten mit ISO 9001 und ergänzen ISO 14001 oder ISO 27001 in einem späteren Zertifizierungszyklus. Die Systeme lassen sich nachträglich integrieren, sofern die gemeinsame Grundstruktur von Anfang an berücksichtigt wurde.
Remote-Anteile sind möglich, soweit die Zertifizierungsstelle sie für einbezogene Normen, Prozesse und Nachweise als geeignet beurteilt und die anwendbaren Regeln sie zulassen. Erforderliche Vor-Ort-Anteile werden in der konkreten Planung festgelegt. Eine gemeinsame Systemstruktur allein macht nicht jeden Prozess remote prüfbar.
Die Konformität muss für jede beanspruchte Norm bestätigt werden. Die Dokumentation kann mehrere Normen gemeinsam oder getrennt ausweisen; eine feste Zahl einzelner Zertifikatsdokumente ist daraus nicht abzuleiten. Welches Zertifikat ein Empfänger akzeptiert, richtet sich nach seinen eigenen Anforderungen. Ein Auftraggeber, der ISO 27001 verlangt, akzeptiert dafür kein ISO 9001-Zertifikat, auch wenn beide im selben System betrieben werden.
Geschrieben von
Noah Wetjen
Geschäftsführer, IfQA
Noah Wetjen ist Geschäftsführer der IfQA Institut für Qualität und Audit GmbH. In den IfQA-Ratgebern erläutert er Grundlagen und Abläufe von Managementsystem-Zertifizierungen.